EDPB SPE 2025 年报不是新的硬法,却透露了欧洲数据保护监管正在获得什么能力:专家池、项目工厂、审计工具、案例库、AI 训练和技术输入。对企业来说,关键不是被动防守,而是把 SPE 公开的方法、工具和案例反向嵌入 AI 采购、网站发版、供应商审查和产品信任叙事中。
2026 年 4 月,EDPB 发布《2025 年 SPE 外部专家使用报告》。如果只把它当成一份年度行政报告,这份文件确实不显眼:它不是新的 GDPR 指南,不直接增加企业义务,也不是一份可以在执法或诉讼中直接引用为 EDPB 正式立场的规范文件。报告自己也说得很清楚,公开的 SPE 成果表达的是外部专家作者的观点,并不代表 EDPB 官方立场。1
但这正是它值得认真看的地方。SPE 的价值不在“今天新增了哪条硬义务”,而在“欧洲数据保护监管正在获得什么能力”。监管机构一旦有了工具、方法、案例库、技术训练和专家网络,未来面对企业时就不会只问原则性问题,而会更具体地问:你的 AI 风险是怎样识别的?你的网站追踪链路怎么证明?你的第三方数据来源从哪里来?你的合法利益评估有没有可比案例?你的数字支付或身份系统如何处理匿名性、安全性和可审计性之间的取舍?
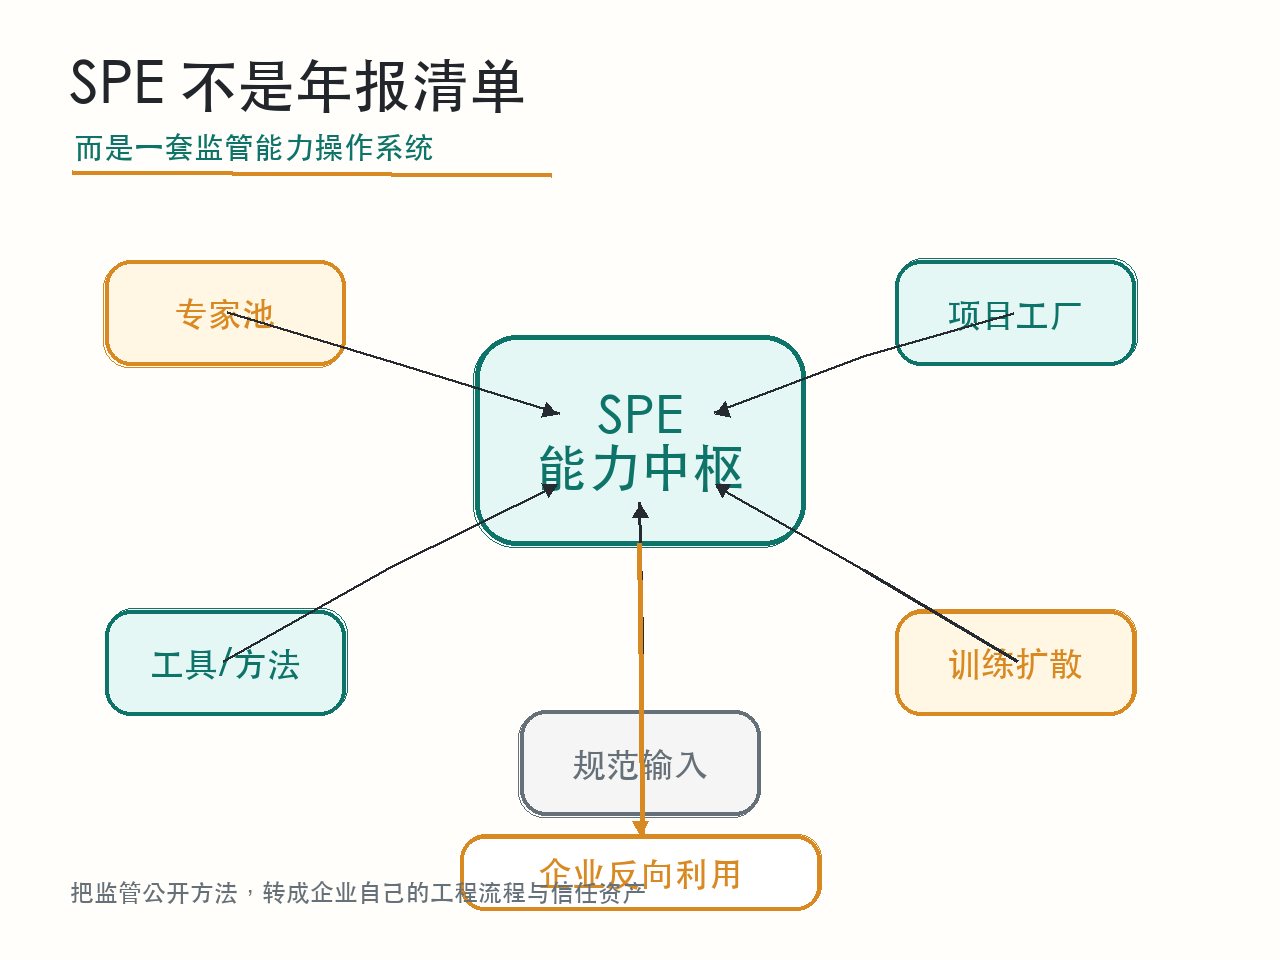
所以,这篇文章的核心判断不是“监管变强了,企业要小心”。那还只是防守型结论。更高一层的判断是:SPE 正在把欧洲数据保护监管从一套规则解释体系,推向一套能力操作系统。企业如果只把它当成风险信号,就会被动补课;如果能把它当成公开的监管能力接口,就可以把这些工具和方法反向嵌入自己的工程流程、采购标准、供应商管理和产品信任叙事中。
这才是 SPE 对合规人的真正价值:它不仅告诉我们监管机构下一步会更懂什么,也告诉领先企业可以怎样提前把监管的技术期待转化为自己的组织能力。
一、先说清边界:SPE 不是硬法,但它会改变硬法的执行能力
SPE,全称 Support Pool of Experts,是 EDPB 旗下的专家支持项目,而不是一个独立监管机构。它属于 EDPB 2024-2027 战略第二支柱,也就是支持国家监管机构之间有效执法和高效合作。EDPB 的公开页面将其定位为一个关键项目:通过共同工具和专家资源,帮助欧洲数据保护机构提升监督和执法能力。2
这一区分很重要。SPE 本身不产生新的 GDPR 条款,也不能把外部专家报告自动变成 EDPB 指南。合规人引用 SPE 材料时,不能把它说成“EDPB 已正式要求企业这样做”。更准确的说法是:这是 EDPB 支持下形成的专家材料、工具或研究,虽然不具有直接规范效力,但能够显示监管机构正在补哪些能力、形成哪些方法、关注哪些技术问题。
这类材料的影响方式,比硬法更间接,也更容易被企业低估。正式法律告诉企业“必须做什么”;SPE 这类能力建设材料则告诉企业“监管机构将更有能力怎样看你”。前者决定义务边界,后者改变监督强度。很多企业只盯着前者,结果在真正被问询时才发现,监管机构的问题已经比自己的内部控制细很多。
理解 SPE,不能停留在“报告发布了哪些成果”。更准确的阅读方式,是把它拆成五个能力模块:
| 能力模块 | SPE 在做什么 | 对企业意味着什么 |
|---|---|---|
| 专家供给 | 建立法律、技术、AI、审计、安全、数据科学等领域专家池 | 监管机构可以更快获得外部技术判断 |
| 项目工厂 | 由监管机构、EDPB 秘书处或 drafting teams 提出具体项目需求 | 监管关注点会被转化为具体研究和工具 |
| 工具与方法 | 形成网站审计工具、风险方法、市场研究、案例摘要 | 抽象原则会变成可测试、可复用的方法 |
| 训练与扩散 | 通过 bootcamp 和 contact points 扩散知识 | 单个项目会变成多国监管人员共同语言 |
| 规范输入 | drafting teams 已开始借助 SPE 回答技术问题 | 专家能力可能提前进入正式文件形成过程 |
这五个模块加在一起,就不是“外包几个研究项目”那么简单,而是在给欧洲数据保护执法安装底层能力。
二、2025 年报告真正说明的,是 SPE 已经常态化
2025 年报告给出了一组关键数字。
自 2022 年第一次公开征集以来,EDPB 秘书处已经处理 897 份专家申请;截至 2025 年 11 月 10 日完成评估后,专家储备名单上有 635 名专家。2025 年单年,秘书处又收到 109 份新增或重新评估申请。第一期名单在 2026 年 2 月 10 日到期后,EDPB 已在 2025 年 11 月 28 日启动第二次专家征集,用于建立面向 2025-2030 年的新名单;该征集将持续开放至 2030 年 8 月 28 日,新名单到 2030 年 11 月 28 日届满。1
这说明 SPE 不是一个短期试点,而是被拉长到了未来数年的能力规划。EDPB 不是临时找几位专家解决一两个热点问题,而是在为 AI、网站审计、数据经纪、跨境执法、数字支付和复杂技术系统持续储备外部能力。
项目层面同样如此。报告显示,自 SPE 启动以来已有 30 个项目被发起,到 2025 年底已有 25 个完成;截至 2025 年底,16 个项目成果经 EDPB 全会决定后公开发布。2025 年本身也很活跃:5 个在 2024 年启动的项目于 2025 年完成,2025 年又启动了 8 个新项目。报告内部对 2025 年新项目完成数量的表述存在轻微不一致:引言称 8 个新项目中有 3 个在年底前完成,4.2 节则写到有 4 个完成。本文为避免放大该差异,只采用更稳妥的表述:2025 年启动了 8 个新项目,报告列示了截至发布时可公开说明的项目。1
还有一个细节尤其值得关注:2025 年首次出现两个参与 EDPB 文件起草工作的 drafting teams 使用 SPE 项目,来回答起草过程中出现的具体技术问题。这个变化说明,SPE 正在从外围专家支持,逐步进入 EDPB 文件形成前的技术理解层。对企业来说,这意味着未来正式指南、意见或模板背后的技术假设,可能已经先在 SPE 项目中被讨论过。
三、已有成果不是清单,而是监管能力的产品化
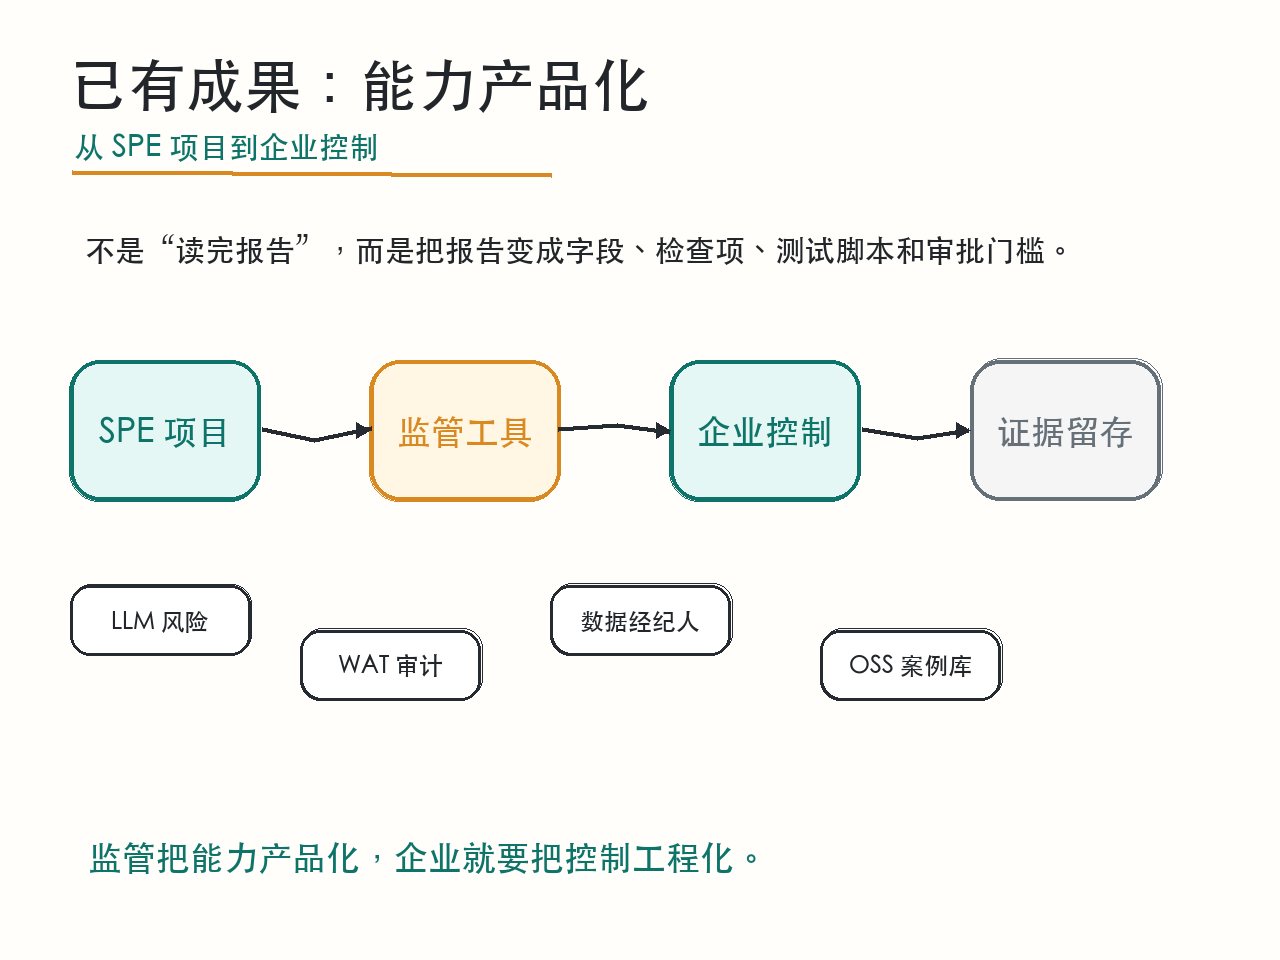
SPE 的已有成果,不能按“项目列表”来读。更应该问:每个项目把监管机构哪一种能力产品化了?
| SPE 已有成果 | 报告披露的发起或需求方 | 被产品化的监管能力 | 企业应该怎样反向利用 |
|---|---|---|---|
| LLM 风险识别方法 | 克罗地亚监管机构(HR SA) | 将 AI 风险从原则讨论转成场景化风险识别和缓解方法 | 转化为 AI 采购、上线评审、模型变更和供应商验收标准 |
| IMIView 统计应用 | EDPB 秘书处 / 跨境协作需求 | 将跨境案件合作从人工统计转成可监控的活动数据 | 建立内部监管问询、投诉和跨境案件仪表盘 |
| Website Auditing Tool 2.0.0 | SPE 项目成果,代码公开发布 | 将网站追踪和审计从政策问题转成可复现的工具流程 | 纳入 DevSecOps、Cookie 变更审查和发版前测试 |
| 数据经纪人市场研究 | 比利时监管机构(BE SA) | 将复杂数据生态转成可识别、可分类、可风险排序的市场地图 | 强化数据来源、转售链条、画像用途和退出机制审计 |
| 合法利益 OSS case digest | EDPB 委托 | 将分散 OSS 决定转成合法利益评估样本库 | 用作 LIA 模板校准和业务培训材料 |
| 数字欧元离线形态研究 | EDPB 数字欧元工作需求 | 将隐私、安全、匿名性和防双花转成系统设计问题 | 用于支付、钱包、身份和隐私技术产品的设计基线 |
这张表比逐项摘要更重要。它说明 SPE 的真正产物不是“报告”,而是监管能力的产品化。一个项目把 LLM 合规做成风险识别方法;一个项目把网站审计做成工具;一个项目把数据经纪人做成市场识别框架;一个项目把合法利益做成案例库;一个项目把数字欧元做成跨学科技术权衡模型。
这就是企业需要反向利用的地方。监管机构把能力产品化,企业就不能只把它们当成阅读材料,而应把它们变成内部控制产品。
1. LLM 项目:把专家报告改写成 AI 采购和上线验收标准
LLM 风险识别项目由克罗地亚监管机构发起。报告说明,该监管机构观察到越来越多控制者希望使用大语言模型,但许多组织对部署前和使用过程中如何与 GDPR 对齐,只有模糊认识。项目最终形成的 LLM 风险与缓解报告,提出面向 LLM 系统的风险管理方法,并通过客服聊天机器人、学生进展支持系统、旅行和日程 AI 助手三个场景展示方法如何适用。1
如果只把这理解为“EDPB 也关注 AI 了”,仍然太浅。更深一层的启发是:监管机构正在把 AI 合规问题从原则问题改写成验收问题。未来被问到的,不会只是“你有没有做 DPIA”,而可能是:你的使用场景如何界定?输入数据和输出数据如何处理?提示词、日志、用户输入和模型输出保存多久?哪些风险被识别,哪些缓解措施已经实施?剩余风险由谁批准?模型或供应商变更时是否重新评估?
因此,企业最实用的动作,是把这类 SPE 成果改写进 AI 采购合同和上线流程。对外采模型或 AI SaaS,合同里不应只写“供应商应遵守 GDPR”。更好的写法,是要求供应商交付可验收材料:数据流说明、训练或微调边界说明、日志与留存机制、删除和隔离机制、模型变更通知、数据主体权利响应接口、人工复核安排、高风险场景升级机制和风险缓解措施清单。
内部上线流程也应同步升级。业务部门不能只提交“我们要接入某某模型”,而要提交使用场景、输入输出数据类型、是否涉及特殊类别数据、是否用于自动化决策、是否面向员工或消费者、是否可能产生歧视或不当推断。DPO、法务、安全和采购则应把 SPE 的风险方法转成准入问题。这样,企业不是等监管机构用这套语言来问自己,而是在内部先用同一套语言把项目筛过一遍。
2. WAT 2.0:把监管工具纳入企业发版流程
Website Auditing Tool 2.0.0 是 2025 年最有“以彼之矛,攻彼之盾”价值的成果之一。报告说明,项目升级了本地软件和 SaaS 版本,使其可以通过安全数据库共享信息,改善协作流程、提高贡献透明度,并让多人审计更高效。相关客户端和后端代码也发布在 code.europa.eu,随后 SPE 还制作了视频教程。1
这意味着网站合规已经不只是隐私政策和 Cookie banner 的问题。监管机构正在获得更强的复现能力、协作能力和证据整理能力。它可以更系统地查看页面加载、追踪脚本、审计记录和团队贡献,而不是只靠截图或人工观察。
企业的应对也不能停留在“定期检查 Cookie banner”。成熟做法是把 WAT 或同等检查逻辑嵌入发版流程:重要页面上线前跑一次审计,CMP 配置变更后跑一次审计,新增广告 SDK、分析脚本或标签管理规则前跑一次审计,重大营销活动上线前跑一次审计。审计结果应进入发版记录,异常项应进入缺陷管理,豁免应有业务理由和 DPO 或隐私团队确认。
这不是为了机械迎合某个工具,而是为了建立监管同构能力。监管机构能用工具看见的东西,企业自己应该先看见;监管机构能复现的链路,企业自己应该先复现;监管机构可能要求解释的证据,企业自己应该先留存。
3. 数据经纪人研究:把监管市场地图变成供应链审计模型
数据经纪人市场研究由比利时监管机构委托,目标是了解在比利时有主要营业地或推定主要营业地的个人数据提供者和数据经纪人生态。该项目不仅识别企业,还提出方法、关键词搜索策略、分类框架和初步风险评估,并强调这一方法可供其他 EEA 监管机构复用。1
这里的关键不是“比利时有多少数据经纪人”,而是监管机构开始学习如何识别一个数据市场。过去,很多企业面对第三方数据供应商时,合规审查常常停留在合同承诺、隐私政策链接和供应商问卷。但如果监管机构已经开始建立数据经纪人识别方法,企业也必须把供应商审查从文件层推进到数据来源层。
对跨国企业来说,这也是监管火力热力图。比利时监管机构推动数据经纪人项目,说明这一赛道在当地已经被具体问题化。使用第三方数据、B2B lead generation、数据增强、相似人群、广告画像、消费者评分或名单清洗服务的企业,应当优先补齐数据来源台账、采集路径说明、转售链条、数据主体告知路径、退出机制、合法基础证明和供应商再供应商审计。
这类工作不应只由法务做。市场团队要说明业务模型,采购团队要掌握供应商链条,数据团队要能标记数据来源,安全团队要看传输和访问控制,DPO 要最终判断这种数据使用是否仍然可以被合理解释。SPE 给企业的启发是:监管机构开始画市场地图,企业自己也要先画供应链地图。
4. OSS 合法利益摘要:把 LIA 从模板工作改造成案例工作
2025 年启动并完成的合法利益 OSS case digest,基于 2018 年 12 月至 2025 年 6 月间 EDPB register 中 62 项涉及 GDPR 第 6(1)(f) 条合法利益的 OSS 决定,并补充国家监管决定和法院判决。它覆盖的事实场景跨度很大,从理发店要求顾客为 walk-in haircut 提供电话号码,到影响几乎整个欧洲人群的行为广告。1
这类成果的价值,在于把合法利益评估从空泛模板拉回具体事实。很多企业的 LIA 写得很完整,但真正的问题是没有可比案例。它会论证目的正当、处理必要、利益平衡,但缺少对类似场景中监管机构如何判断的理解。OSS 摘要正好填补这一缺口。
企业可以把这份材料改造成内部 LIA 样本库:哪些场景下合法利益更容易成立,哪些场景下必要性会被质疑,哪些场景下数据主体权益会压倒控制者利益,哪些场景会被 ePrivacy 规则先行拦截。更进一步,合规团队可以用这些案例训练业务和产品团队,让他们理解 LIA 不是“填写三步测试”,而是围绕具体业务事实进行可辩护的判断。
5. 数字欧元与国际执法合作:数据保护正在嵌入系统设计和跨境治理
数字欧元离线形态项目和国际数据保护执法合作报告,表面上离一般企业远一些,但它们揭示了 SPE 的另一个方向:数据保护正在进入制度工程。前者研究如何在类似现金的匿名性、防双花、安全性、可用性和可追溯性之间进行技术权衡,并强调清晰需求、现实威胁模型、跨学科合作和公共透明的重要性。后者则研究 EEA 监管机构与获得欧盟充分性认定地区的 DPA 如何进行跨境执法合作,并从消费者保护和竞争法中寻找借鉴。1
这对企业的启示是:隐私不再只是“数据处理合规”,而会越来越多地进入系统架构、密码学选择、硬件安全、跨境协作和公共信任设计。处理支付、身份、钱包、金融科技、AI 决策、敏感数据基础设施的企业,不能只在上线前补一份隐私政策,而要在设计阶段说明匿名性、可追踪性、滥用防范、威胁模型和透明度之间的取舍。
四、将有成果代表趋势:SPE 正在服务欧盟数字监管合围
已有成果说明 SPE 已经沉淀了哪些能力;将有成果则说明它会往哪里长。
第一,新的专家储备名单被规划到 2030 年,说明 EDPB 预期未来几年仍将持续面对复杂技术和跨学科监管问题。第二,2025 年启动的 8 个新项目并非全部已经公开或完成,报告中可见的只是浮出水面的部分。第三,AI 已经从单个专题项目变成监管训练科目:2025 年 SPE 组织第三次线下 bootcamp,主题是 AI 与 AI auditing,约 50 名来自 24 个监管机构的专家参加;报告结论还提到围绕 AI 系统的项目增长趋势仍在继续,秘书处计划在 2026 年组织第四次 bootcamp。1
这条趋势很清楚:AI 合规不会只以指南形式出现,也会以培训、工具、方法、案例和审计语言形式扩散。企业如果只等正式 AI 指南,可能已经慢了一拍。真正需要跟踪的是:监管人员正在如何学习 AI,如何把 AI 系统拆成可审计对象,如何把风险缓解写成可验证问题。
更重要的是,SPE 不能只放在 GDPR 文件夹里看。LLM 风险、AI auditing、数据经纪人生态、平台数据流、数字身份和数字支付,都会与欧盟更大的数字监管组合发生交叉。AI Act 已经为 AI 系统建立统一法律框架;DSA 和 DMA 分别处理数字服务的系统性风险、平台透明度以及大型平台的市场公平问题。456 SPE 本身不是这些法案的执法机制,但它积累的技术审计、市场研究和风险方法,会成为监管机构理解复杂数字系统的重要底层能力。
这就是所谓的欧盟数字监管合围。GDPR 提供个人数据保护的基本法框架,AI Act 处理 AI 系统的风险分级、透明度和治理要求,DSA 处理平台内容、广告和系统性风险,DMA 处理守门人平台的数据和市场结构。SPE 不能替代这些法律,却可以为这些法律背后的技术事实、审计语言和证据标准提供能力支撑。
对大型科技、广告技术、AI、金融科技、数据经纪和平台企业来说,未来真正难的不是分别读懂每一部法,而是理解监管机构可能用同一套技术事实去穿透多个监管框架。一个广告画像系统,既可能触发 GDPR 的合法基础和透明问题,也可能进入 DSA 的广告透明和系统性风险讨论,还可能在大型平台场景下与 DMA 的数据组合限制发生关系。SPE 的意义,是监管机构正在学习如何看懂这些系统。
五、企业不能只防守,而要建立三层战略蓝图
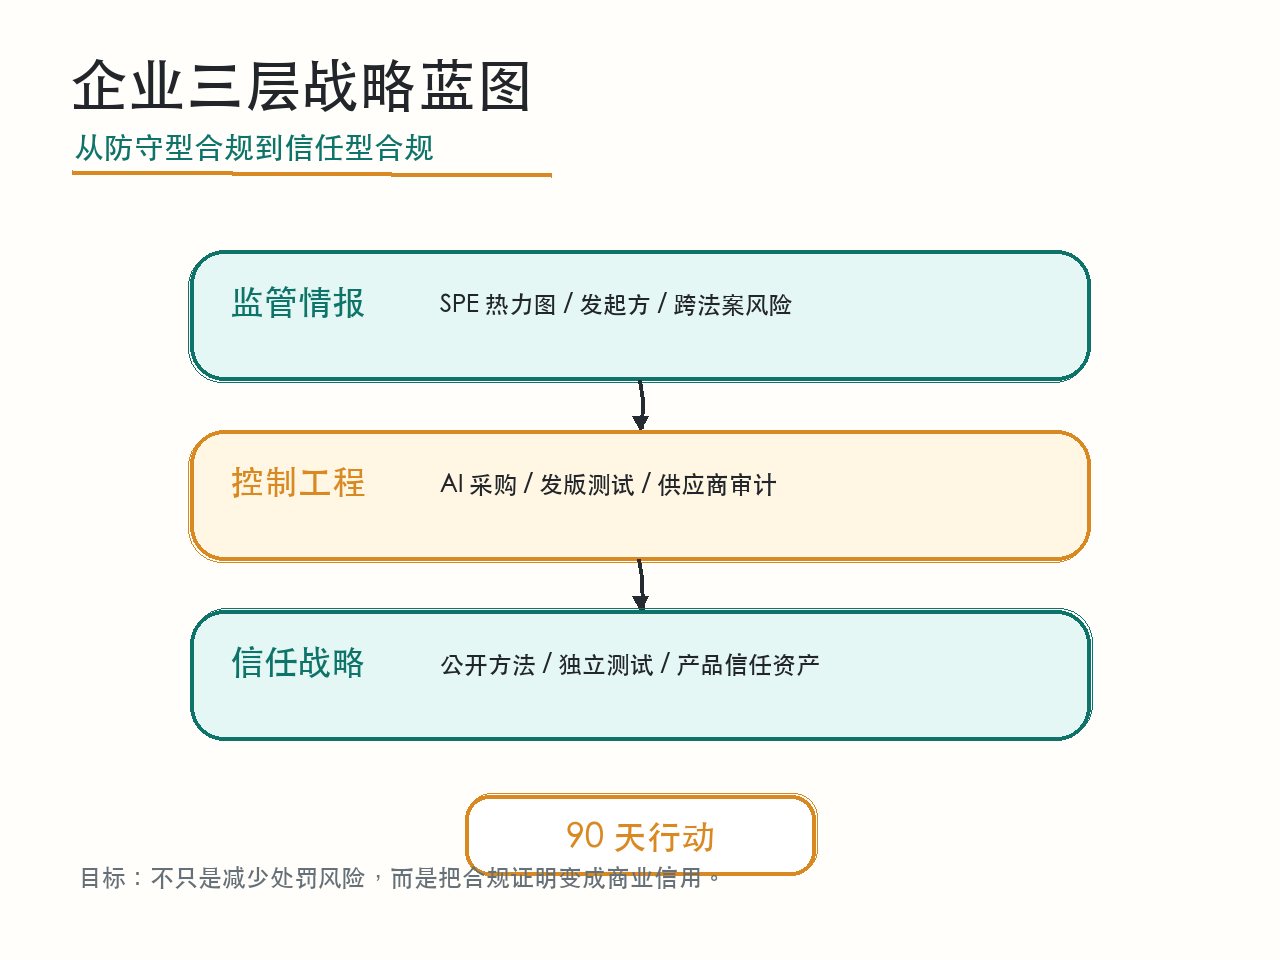
如果把 SPE 读成监管能力操作系统,企业的应对也要从“补文件”升级为“建能力”。我建议把企业策略分成三层。
第一层:监管情报层,建立自己的 SPE 热力图
企业应持续跟踪 SPE 项目的发起方、主题、成果形态和后续扩散路径。谁发起了项目,往往说明谁对某个赛道更敏感;项目是否公开,说明它是否已经可以变成市场共同知识;项目是否产生工具、案例库或培训,说明它是否会快速扩散到多国监管实践。
这张热力图应至少回答四个问题:
| 问题 | 企业内部用途 |
|---|---|
| 哪个监管机构在推动哪个主题 | 判断区域监管敏感度 |
| 项目产出是报告、工具、案例库还是培训 | 判断它会怎样进入监管实践 |
| 是否与 AI Act、DSA、DMA 或数字支付议题交叉 | 判断是否存在跨法案叠加风险 |
| 企业现有控制能否回答同样的问题 | 判断内部控制差距 |
这类工作不应只由欧洲隐私团队完成。它应该进入全球合规情报、产品法务、公共政策、隐私工程、AI governance 和安全团队的共同工作台。
第二层:控制工程层,把监管公共品嵌入业务流程
SPE 的公开成果不应只是“学习资料”,而应变成控制工程输入。
LLM 风险方法应进入 AI 项目准入、采购合同、模型变更和供应商验收。Website Auditing Tool 或同等检查逻辑应进入网站发版、CMP 变更、广告 SDK 接入和营销活动上线流程。数据经纪人研究应进入供应商尽调、数据来源台账和第三方数据审批。合法利益案例摘要应进入 LIA 审查标准和业务培训。数字欧元技术权衡则可作为支付、身份、钱包和隐私增强技术产品的设计参考。
这里的关键是“嵌入”。如果合规团队只是下载报告、做一次分享、发一封邮件,组织能力不会变化。真正有效的动作,是把报告变成字段、检查项、审批门槛、测试脚本、证据模板和发版记录。监管机构把能力产品化,企业就要把合规控制工程化。
第三层:信任战略层,把合规成本变成商业信用
最高阶的合规策略,不是躲避监管工具,而是主动拥抱监管公开方法,并把这种拥抱转化为信任叙事。
SPE 的一个重要特征,是把部分监管知识开源化:公开 LLM 方法论、公开网站审计工具代码、公开案例摘要、公开技术研究。这意味着企业可以用同样的工具自查,用同样的方法做上线评估,用同样的案例训练业务团队,用同样的威胁模型设计产品。做得更进一步的企业,还可以把这些内部实践转化为对外信任资产:向客户说明自己的 AI 系统如何评估风险,向监管机构说明网站审计如何进入发版流程,向合作伙伴说明数据供应商如何被穿透审查,向市场说明支付或身份产品如何处理匿名性、安全性和透明度。
数字欧元报告强调公共透明度对于发现漏洞、建立公众信任和系统长期合法性的重要性。这个原则并不限于央行数字货币。任何处理高敏感数据、身份、支付、AI 决策或大规模画像的企业,都可以借鉴这种逻辑:主动公开安全与隐私设计原则,接受独立测试,保留可审计证据,并把“我们按监管机构正在采用的方法自查过”转化为产品信任卖点。
这就是从防守型合规到信任型合规的区别。防守型合规证明自己没有明显违法;信任型合规证明自己值得被托付。
六、给合规人的 90 天行动清单
如果要把这篇文章落到企业动作,我建议先做一个 90 天版本,不要一上来做庞大的转型项目。
第一步,建立 SPE 成果台账。把已经公开的 SPE 项目按主题、发起方、产出类型、适用业务、内部责任团队和待补控制项分类。至少覆盖 AI、网站追踪、第三方数据、合法利益、跨境监管协作、数字支付和身份系统。
第二步,选两个高风险场景做反向试点。一个建议选网站审计,把 WAT 或同等检查逻辑纳入一个重点市场网站的发版前流程;另一个建议选 AI 采购,把 LLM 风险报告转成一个 AI SaaS 或内部 AI 项目的上线验收清单。
第三步,改造供应商尽调。对第三方数据、广告技术、潜客名单、数据增强和画像供应商,新增数据来源、转售链条、数据主体告知、退出机制、合法基础和再供应商条款。不要只问“你是否合规”,而要问“你如何证明数据从哪里来、经过哪些手、用于什么目的”。
第四步,建立证据室。把 DPIA、LIA、AI 风险评估、网站审计结果、供应商审查记录、模型变更记录、CMP 配置变更、异常修复记录统一纳入可检索的证据库。未来监管问询真正需要的,往往不是一份漂亮政策,而是一组能串起来的证据。
第五步,形成对外信任叙事。对高信任要求的产品,尤其是 AI、支付、身份、广告和数据服务,不要只在隐私政策里写合规承诺。应考虑形成更清晰的产品级说明:采用了哪些风险评估方法,如何做独立测试,如何处理数据主体权利,如何限制供应商,如何进行持续审计。
这 90 天动作不会解决所有问题,但可以把企业从“看见监管趋势”推进到“拥有应对能力”。
结语
SPE 最值得重视的地方,不是它发布了多少篇专家报告,而是它让欧洲数据保护监管开始具备更强的动手能力。过去,企业更关注 EDPB 说了什么;接下来,同样重要的问题会变成:EDPB 和各国监管机构会用什么工具看、用什么方法问、用什么案例比、用什么技术语言判断风险。
普通企业读 SPE,会得到一个提醒:监管能力正在升级,不能再只靠文件合规。领先企业读 SPE,则应该得到一个机会:监管机构正在公开一部分方法、工具和案例,企业完全可以提前吸收,把它们变成自己的工程流程、采购标准、供应链审查和产品信任资产。
所以,SPE 不只是欧洲数据保护执法能力的预览图。它也是企业合规战略升级的参照系。真正的分水岭,不在于谁更害怕监管,而在于谁能更早把监管正在形成的最高技术期待,转化为自己的组织能力和商业信用。
尾注
〔1〕 European Data Protection Board, Report on the use of SPE external experts in 2025, adopted on 15 April 2026, https://www.edpb.europa.eu/system/files/2026-04/edpb-annual-report-support-pool-experts-programme-2025_en.pdf
〔2〕 European Data Protection Board, Support Pool of Experts (SPE) Programme, https://www.edpb.europa.eu/support-pool-experts-spe-programme_en
〔3〕 European Data Protection Board, Terms of Reference of the EDPB Support Pool of Experts, adopted on 15 December 2020, https://edpb.europa.eu/sites/default/files/files/file1/edpb_document_supportpoolofexpertstor_en.pdf
〔4〕 Regulation (EU) 2024/1689 of the European Parliament and of the Council of 13 June 2024 laying down harmonised rules on artificial intelligence, https://eur-lex.europa.eu/eli/reg/2024/1689/oj/eng
〔5〕 Regulation (EU) 2022/2065 of the European Parliament and of the Council of 19 October 2022 on a Single Market For Digital Services, https://eur-lex.europa.eu/eli/reg/2022/2065/oj
〔6〕 Regulation (EU) 2022/1925 of the European Parliament and of the Council of 14 September 2022 on contestable and fair markets in the digital sector, https://eur-lex.europa.eu/eli/reg/2022/1925/oj
说明:本文件为公众号渲染试稿,建议在浏览器中打开后复制渲染结果,再粘贴到公众号编辑器。