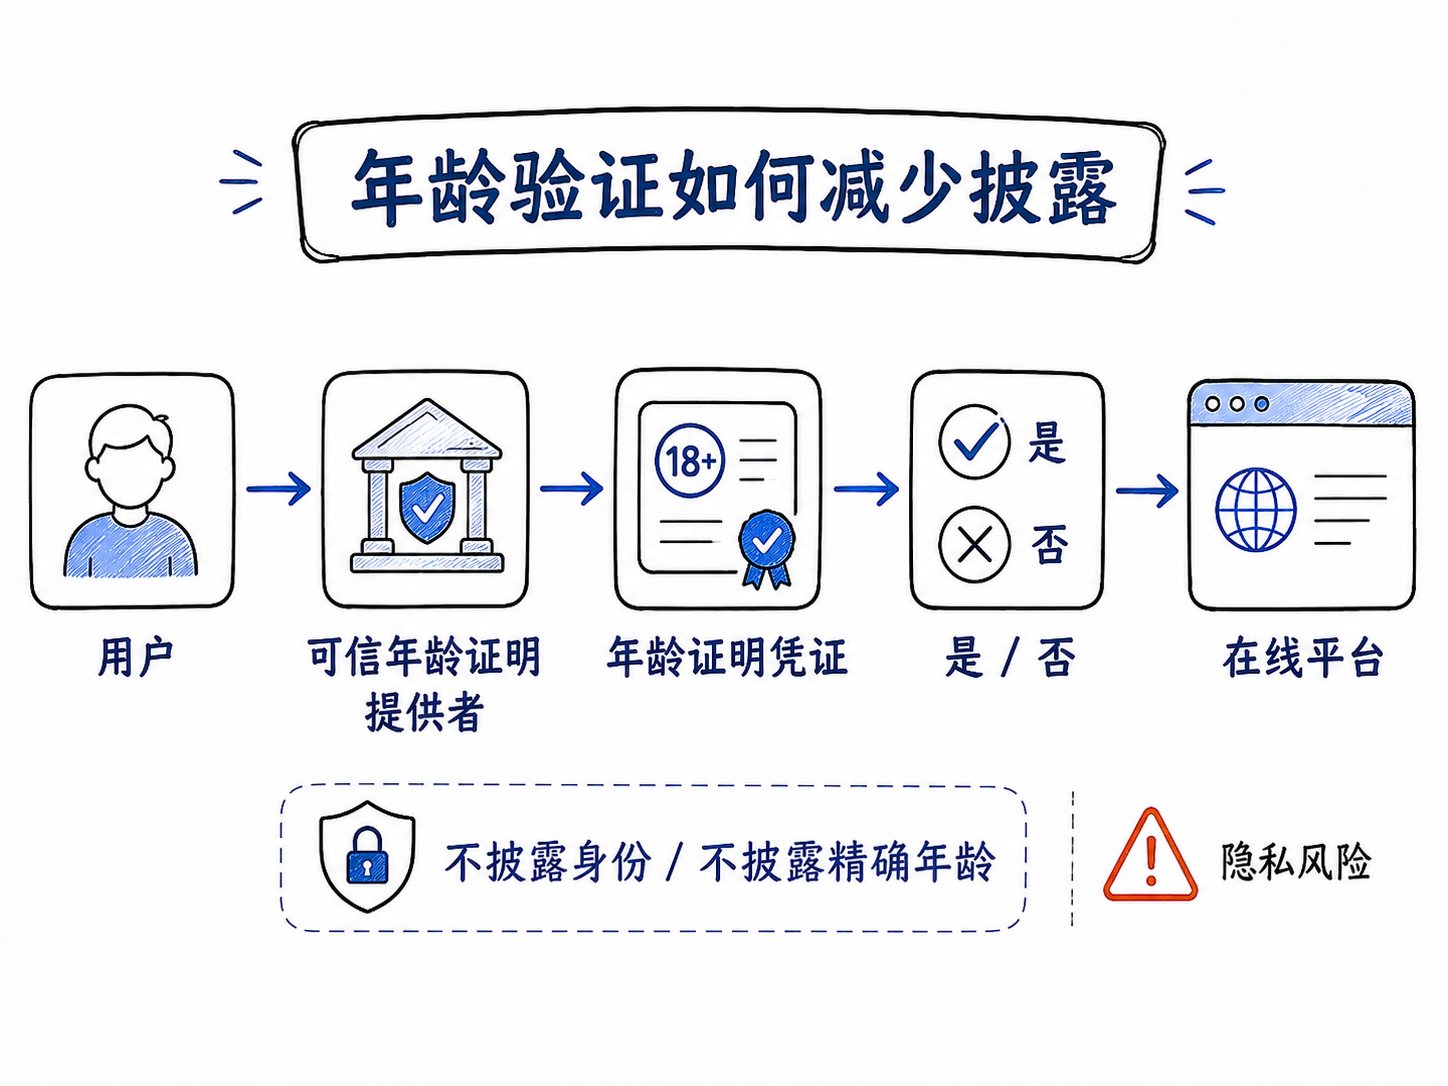
2026年4月29日,欧盟委员会发布关于欧盟范围年龄验证技术共同方案的建议,试图为成员国部署年龄验证工具建立一套共同路径。它要求成员国推动基于匿名年龄证明的验证方案,使用户能够证明自己是否达到特定年龄门槛,而不必向平台暴露完整身份或精确年龄。
这个动作看似只是未成年人网络保护的一项技术安排,实际上触及了欧盟数字监管中的几个核心问题:平台责任、儿童保护、数据保护、数字身份基础设施,以及成员国能否自行推出社交媒体禁令。
要理解这件事,不能只看“是否保护未成年人”这个表层命题。更深一层的问题是:欧盟是否正在把年龄验证从单个平台的合规工具,推进为一套跨成员国的数字身份基础设施?所谓“保护隐私”的年龄验证,如何在技术上避免跟踪、过度收集和可信提供者滥用?在《数字服务法》执法持续推进的背景下,原本不具约束力的建议会不会变成平台必须认真对待的事实标准?
本文提供两份文件的全文翻译,供读者深入理解这一政策动向。第一部分是欧盟委员会发布的官方说明,展示欧盟准备如何建设年龄验证蓝图、年龄验证方案、可信凭证提供者清单和欧洲数字身份钱包衔接机制;第二部分是 Future of Privacy Forum 的评论文章,进一步分析该建议与《数字服务法》、GDPR、数据保护机构执法、社交媒体禁令和全球年龄保障趋势之间的关系。
译者评述
一、这次欧盟委员会到底做了什么
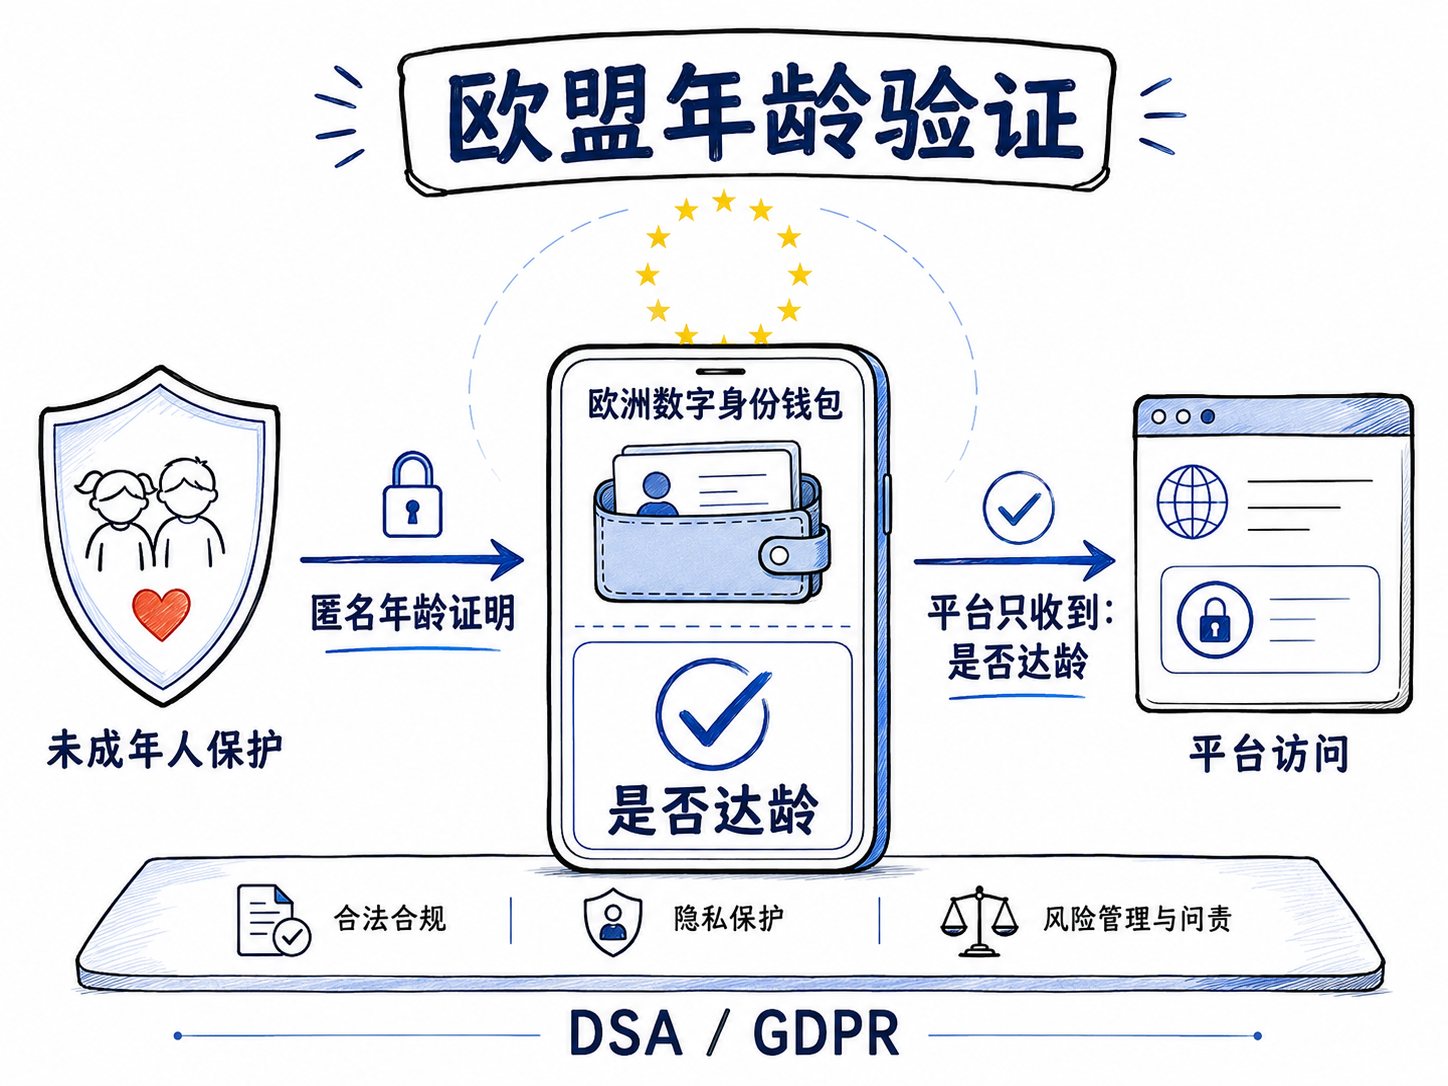
欧盟委员会这次发布的年龄验证建议,表面上是为了保护未成年人在线安全,尤其是限制未成年人访问色情、赌博、酒类购买等成人内容。但它的真正重要性在于,欧盟正在尝试把年龄验证从平台各自实施的合规措施,推进为一套跨成员国、可互操作、可接入欧洲数字身份钱包的基础设施。
这套方案的核心不是让平台知道用户是谁,而是让用户能够证明“我是否超过某个年龄门槛”。欧盟委员会强调,年龄验证应当基于匿名年龄证明技术,只向依赖方返回是否达到年龄要求的结果,而不披露精确年龄、身份信息或其他个人数据。这个设计试图回应一个长期难题:未成年人保护需要更准确的年龄判断,但准确判断又可能带来身份收集、跟踪、数据滥用和平台过度识别。
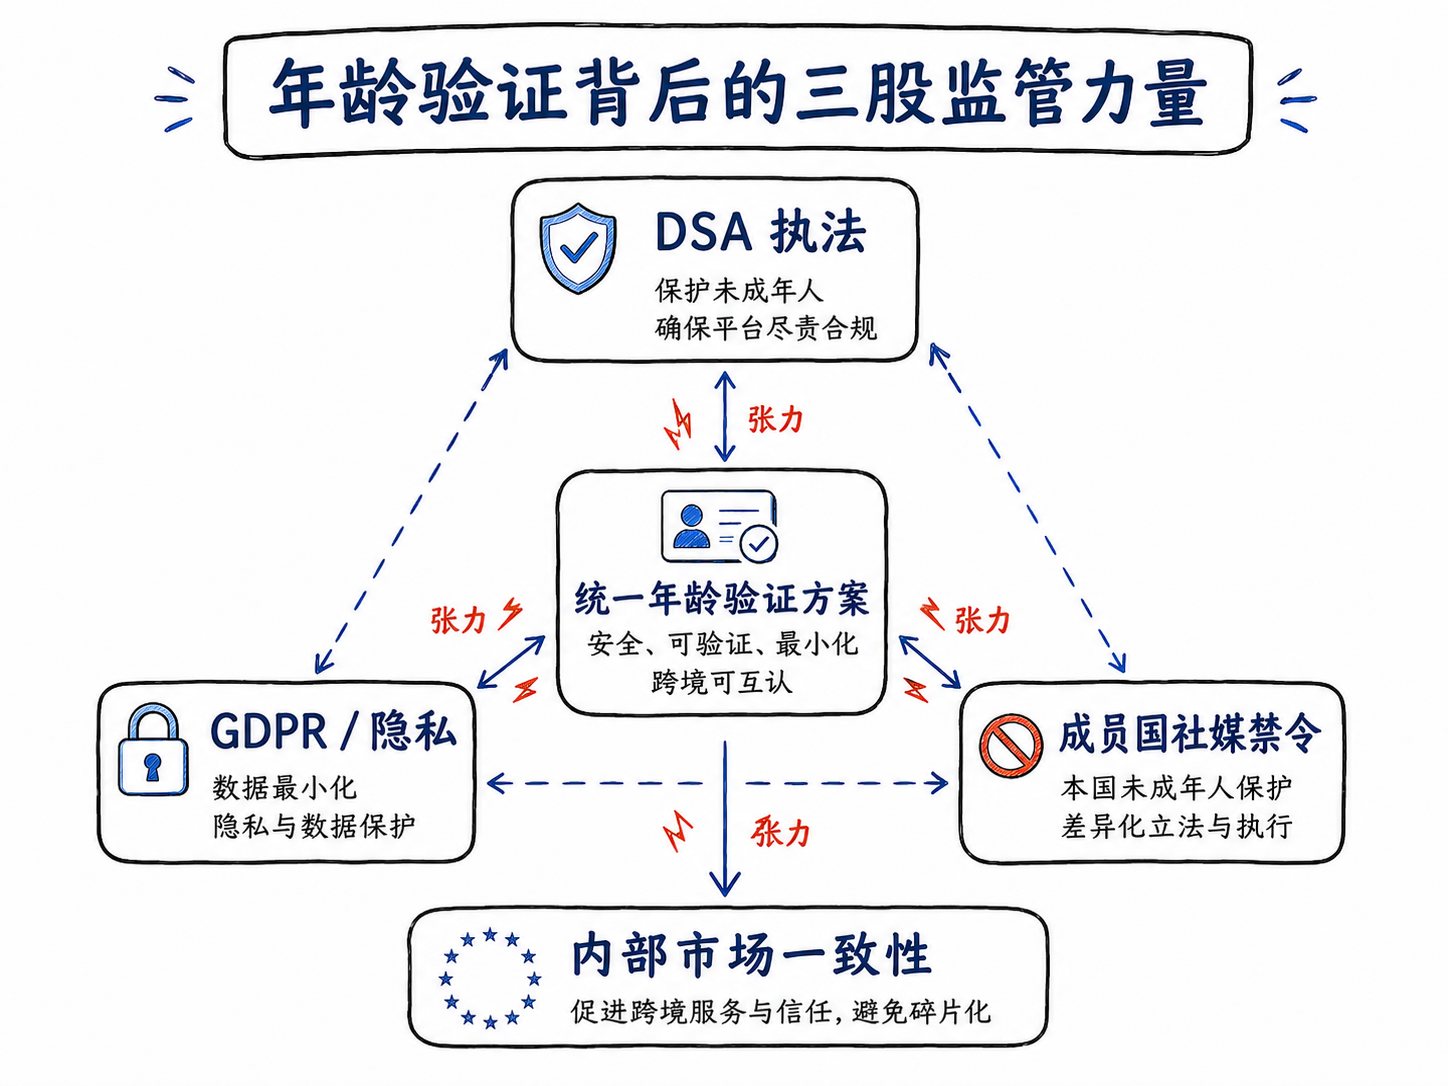
FPF 评论的价值在于,它把这份建议放回了更大的监管背景中。欧盟委员会并不是孤立地讨论一个技术工具,而是在《数字服务法》执法、GDPR、欧洲数字身份钱包、成员国社交媒体禁令、欧盟数字主权和全球年龄保障趋势之间,为年龄验证建立一套新的政策坐标。
二、对平台和出海企业的合规启示
第一,年龄验证很可能从“可选工具”逐步变成高风险内容和未成年人保护场景中的事实标准。虽然这份建议本身不具法律约束力,《数字服务法》也没有直接写明所有平台必须部署年龄验证,但欧盟委员会已经在 DSA 执法中关注平台是否有效阻止低龄用户访问相关服务。软法、指南和执法实践叠加后,平台不能只把年龄验证理解为未来才会发生的要求。
第二,“保护隐私的年龄验证”不等于“不处理个人数据”。即使最终向平台展示的只是“是否满18岁”这样的布尔结果,背后仍可能涉及身份证件、电子身份、年龄证明凭证提供者、可信服务、日志、安全审计和供应商管理。企业需要关注的是整条验证链路,而不只是前端弹窗或用户流程。
第三,欧盟正在把年龄验证纳入更广义的数字身份和可信基础设施建设。可信年龄证明凭证提供者必须位于欧盟境内,这一点不仅是合规安排,也体现了欧盟数字主权思路。对跨境平台和技术供应商而言,未来年龄验证服务可能不只是一个插件,而是要接入特定的欧盟信任框架。
第四,社交媒体禁令会受到欧盟内部市场规则约束。FPF 特别指出,欧盟委员会通过第2015/1535号指令的通知和暂停程序,提高成员国单独推出社交媒体禁令的程序难度。这意味着,未成年人保护虽然政治压力很大,但欧盟仍希望避免各国各自制定互不兼容的访问限制规则。
三、为什么值得持续跟踪
年龄验证是一个典型的交叉监管议题:它同时属于儿童保护、平台治理、数据保护、网络安全、数字身份和消费者保护。未来真正值得关注的,不只是欧盟是否要求平台验证年龄,而是这些验证机制会以什么技术形态出现,由谁提供年龄证明,平台能看到什么信息,用户是否仍然匿名,以及监管机构如何判断某一方案足够准确、可靠、稳健、非侵入且非歧视。
对中国出海企业、社交平台、内容平台、游戏、成人内容、酒类电商、数字身份服务商和合规技术供应商而言,这份建议释放的信号很明确:未成年人保护正在从“声明年龄”和“用户自证”走向更强的技术验证;与此同时,监管也会要求这种技术验证不能变成新的身份追踪和数据收集基础设施。这个平衡点,正是接下来欧盟年龄验证规则最值得观察的地方。
欧盟委员会提出欧盟范围年龄验证技术的共同方案
一、欧盟委员会官方文本
内容类型:政策与立法
发布日期:2026年4月29日
最后更新:2026年5月12日
欧盟委员会已通过一项建议,为欧盟所有人获得基于匿名年龄证明技术的年龄验证工具铺平道路,并确保隐私和数据保护达到尽可能高的标准。
保护儿童和青少年并赋权其安全上网,是欧盟委员会的一项关键优先事项。年龄验证是我们保护未成年人在线安全战略的一部分,但它只是整个拼图中的一块。它与《数字服务法》(DSA)执法、《反网络欺凌行动计划》、《更好儿童互联网战略》等工作相互配合。
该建议(以欧盟全部24种官方语言提供)列明了欧盟委员会鼓励成员国采取的行动,以确保所有欧盟公民到2026年12月31日能够使用稳健且保护隐私的年龄验证。
它还界定了一套欧盟范围内的治理方案,以促进此类技术进一步可用。
建议成员国:
- 使用欧盟年龄验证蓝图,该蓝图可根据各成员国需要进行定制,并可与欧洲数字身份钱包集成。
- 制定实施计划,确保年龄验证解决方案得到快速采用。
- 与其数字服务协调员、其他成员国、欧盟委员会、研究人员和民间社会协作并开展接触,共同推进本国解决方案的部署。
- 通过独立第三方审查,确保遵守所有相关网络安全标准。
欧盟委员会还将建立一项欧盟年龄验证方案,规定年龄证明凭证提供者和年龄验证解决方案提供者需要满足的要求,并说明需要验证个人年龄的服务如何核验对这些提供者的信任。
此外,欧盟委员会将提供一份年龄验证解决方案清单,列明符合与欧盟年龄验证蓝图及其他相关立法同等的隐私和安全标准的方案。
进一步而言,还将建立一份可信年龄证明凭证提供者清单。这些提供者可以通过所支持的加入机制之一,例如电子身份、护照或身份证,为年龄验证解决方案验证用户年龄。
《数字服务法》下关于保护未成年人的指南
去年7月,欧盟委员会通过了《数字服务法》下的指南,概述在线平台应当如何为年轻人创造一个更好、更安全的互联网。
除其他事项外,指南建议使用有效的年龄保障方法,这些方法应准确、可靠、稳健、非侵入且非歧视。这包括使用年龄验证方法限制访问成人内容,例如色情和赌博内容,或在国家规则规定访问某些服务的最低年龄时使用年龄验证方法。
例如,目前,在6个欧盟国家中,14至17岁青少年有24%报告称每周至少看到一次色情内容。该问题正通过《数字服务法》执法行动并行处理,并需要有效年龄验证作为支撑。
在建议使用年龄验证时,应依赖身份证、护照或银行身份等实体标识符,以限制访问色情、赌博或购买酒类等在线成人内容。
欧盟年龄验证解决方案
为加快在整个欧盟实施年龄验证解决方案,欧盟委员会提供了一份包含技术规格的蓝图,使用户能够证明其已超过某一年龄,例如15岁、18岁甚至65岁,而无需披露其确切年龄或身份。该蓝图包括关于这些规格技术实施的指南,包括网络安全和隐私方面的指南。
例如,欧盟解决方案通过使用最先进的技术防止跟踪,从而提供最高隐私标准。
此外,该解决方案仅确认用户是否超过某一年龄。它不会向可信年龄证明凭证提供者或用户正在访问的在线平台披露用户的精确年龄或任何其他信息。
该解决方案通过在整个验证过程中保护用户身份,保证完全匿名。它也与欧盟数字钱包框架完全一致。
欧洲数字身份钱包
《欧洲数字身份条例》要求成员国到2026年底向其居民提供至少一个免费的欧盟数字身份钱包。这些钱包能够让用户安全、自主地与欧盟范围内的公共和私人依赖方共享身份数据和电子凭证,包括年龄证明。
更多信息
二、FPF 评论:欧盟委员会的年龄验证方案:移动应用、《数字服务法》执法与挑战成员国社交媒体禁令
上面的官方文本主要说明了欧盟委员会希望成员国如何部署年龄验证。下面这篇 FPF 评论则把问题放回更完整的监管语境:它关心的不是“是否需要保护未成年人”这一抽象命题,而是年龄验证会如何被《数字服务法》执法推动,是否会从软法建议转化为事实上的平台义务,以及欧盟委员会如何通过程序规则约束成员国单独推出社交媒体禁令。
作者:Bianca-Ioana Marcu;Daniel Hales
发布日期:2026年5月12日
最后更新:2026年5月12日
2026年4月29日,欧盟委员会发布了关于欧盟范围年龄验证技术共同方案的建议。这是一份不具约束力的政策文件,旨在协调未来保护儿童在线安全的措施。
这篇博客文章概述了欧盟委员会正在形成的欧盟范围年龄验证措施实施战略方案,分析了其部署所设想的法律框架,并说明了欧盟委员会关于个别成员国可能采取社交媒体禁令的思路。由此可以得出若干关键要点:
- 面对多个欧盟国家围绕可能实施社交媒体禁令而不断加剧的紧张局势,欧盟委员会正在加快推动年龄验证解决方案部署的努力,敦促成员国在2026年12月31日前予以实施;
- 对适用法律框架,尤其是《数字服务法》(DSA)的分析表明,由于其条文均未具体提及最低年龄要求或年龄验证措施,年龄验证解决方案究竟是自愿还是强制仍不明确。不过,值得在此指出的是,这并不意味着不应实施年龄保障方法,围绕该主题逐渐出现的《数字服务法》执法已经说明了这一点;
- 欧盟委员会2025年《数字服务法》下关于保护未成年人的指南侧重于多种年龄保障方法,而本建议旨在特别推进欧盟关于年龄验证的战略方案,并由此呼应全球范围内日益强调以年龄验证作为服务访问或限制手段的趋势;
- 欧盟委员会拟制定一份欧盟年龄验证蓝图,即一套公开可用的技术规格,其中包括成员国和提供者部署国家年龄验证措施时应使用的架构、协议和接口;
- 欧盟委员会还将制定一项欧盟年龄验证方案,为“年龄证明凭证”建立框架,其中包括一份可信的欧盟境内此类凭证提供者清单;
- 虽然文件大量提及隐私,并强调确保年龄验证措施“保护隐私”,但并未提及GDPR,且对预期技术参数着墨甚少;
- 考虑到在欧洲数据保护委员会于2025年2月通过关于年龄保障的声明之后,近几个月数据保护机构已经开始在年龄验证解决方案背景下执行GDPR,这一空白令人意外。
- 欧盟委员会援引关于技术法规的第2015/1535号指令以及欧洲法院1996年和2000年的两个案件,意在提高任何单个欧盟成员国实施社交媒体禁令的程序难度。
1. 适用法律框架:从《数字服务法》到(尚未发布的)《数字公平法》
《数字服务法》第28条第1款规定,“未成年人可访问的在线平台提供者,应当在其服务中采取适当且相称的措施,以确保未成年人的隐私、安全和保障达到高水平。”虽然该条其余部分涵盖基于画像的广告,以及为证明用户是否为未成年人而进一步处理个人数据,但并未提及年龄验证措施。
欧盟委员会的建议在第3段中也提及了欧盟委员会同样发布的2025年7月《数字服务法》下保护未成年人指南,该指南具体说明了适用年龄保障措施的一般指引。
值得注意的是,虽然在2025年《数字服务法》指南中,欧盟委员会将自我声明、年龄估计和年龄验证作为确保未成年人在线受到保护的工具,但2026年建议旨在特别推进欧盟关于年龄验证的战略方案,并承认后者具有更高准确度。
该建议还提及《数字市场法》(DMA)第34条和第35条第1款,其中超大型在线平台和在线搜索引擎被要求“评估并缓解其服务可能对未成年人保护造成的实际或可预见风险”。它还提及《数字服务法》第44条第1款第(j)项,该项使欧盟委员会能够制定保护未成年人在线安全的自愿性定向标准,并承认目前尚未制定此类标准。
《视听媒体服务指令》要求视频共享平台负有保护未成年人免于接触有害视听内容的义务,《不公平商业行为指令》承认未成年人属于必须受到保护的弱势用户,二者同样构成欧盟年龄验证适用法律框架的基础。
最后,即将出台的《数字公平法》预计将填补尚未解决的空白,尽管该建议并未说明具体是哪些空白。
在考虑适用法律框架时,有两点尤其相关:
- 强制还是自愿?虽然上述任何法律均未将实施年龄验证工具的要求明确列为数字服务提供者具有法律约束力的义务,但欧盟委员会的《数字服务法》指南和该建议,均可能被成员国法院在解释既有且有约束力的欧盟法律时纳入考虑。
- 不过,《数字服务法》下逐渐出现的执法经验显示,目前为合规而实施的年龄保障方法并不充分,这些方法迄今主要基于自我声明和年龄估计,而非年龄验证。例如,欧盟委员会在2026年4月初步认定Meta违反《数字服务法》,理由是其未能阻止13岁以下未成年人访问Facebook和Instagram;欧盟委员会还在2026年3月对Snapchat启动调查,原因是其未能阻止13岁以下用户访问该应用,也未充分评估用户是否未满17岁,而欧盟委员会认为这对于确保与年龄相适应的体验是必要的。
- 执法还显示,欧盟在“未成年人”年龄方面的协调存在不一致。虽然欧盟法律下并不存在一个一致且经同意的儿童年龄标准,该建议将“未成年人”定义为18岁以下任何人;但在各成员国,未成年人年龄可能介于13岁至18岁之间。
- 根据该建议并未提及的GDPR,在直接向儿童提供信息社会服务的情形中,处理儿童个人数据在该儿童年满16岁时是合法的(第8条第1款),但成员国法律可以规定更低年龄,且不得低于13岁。
- 由于成员国可酌情界定其境内未成年人的年龄,“欧盟范围”的年龄验证措施可能会因该定义而碎片化。
2. 年龄验证蓝图与年龄验证方案
在将欧盟范围年龄验证工具落地运行方面,欧盟委员会将制定一份蓝图,其中包括此类工具应遵循的技术规格,以及一个可根据各国情境进行定制的移动应用开源实现。这将与欧盟数字身份钱包保持一致,作为一项额外的“年龄验证功能”,成员国预计将在2026年底前使其投入运行。
值得注意的是,欧盟数字身份钱包对公民和企业而言同样是自愿的,尽管成员国负有提供该选项的义务。
欧盟委员会还将制定一项年龄验证方案,其中包括年龄证明凭证提供者和年龄验证解决方案提供者需要满足的要求,并包括一份欧盟境内此类凭证可信提供者清单。
该凭证的作用是确保年龄验证解决方案符合有效性标准,即准确性、可靠性、稳健性、非侵入性和非歧视性(这些标准载于前述欧盟委员会2025年《数字服务法》指南)。
这里有两点尤其相关:
- 虽然该建议并未提供关于年龄证明凭证的大量细节,但其对合格性的提及让人联想到《欧盟人工智能法》下要求的合格评定,暗示着产品安全方案在欧盟数字监管生态系统中的进一步扩展;
- 该建议特别指出,此类凭证的可信提供者可以是公共或私人实体,但必须位于欧盟境内,这让人联想到欧盟委员会在欧盟数字主权领域更广泛的战略目标。
从全球视角看,欧盟委员会的年龄验证方案可与其他法域近期的年龄保障发展相比较,例如纽约州总检察长办公室正在推进的规则制定工作,旨在根据《儿童安全法》建立年龄保障标准和准确性基准要求;以及澳大利亚的年龄保障技术试验,该试验评估了多种年龄保障解决方案和供应商,但目的只是确定参试供应商年龄保障机制的可行性,而非评估提供者是否符合法律要求。
值得注意的是,欧盟委员会的努力似乎超越了纽约和澳大利亚,因为它旨在建立合格性要求,并辅以一份经欧盟审查的可信提供者清单,供法律合规使用。
3. “保护隐私”的年龄验证?
该建议全文多处明显提及隐私的重要性。
通过这项建议,欧盟委员会旨在促进“协调一致、保护隐私、网络安全、符合数据保护要求且稳健的欧盟年龄验证解决方案”的发展。尽管没有提及GDPR,该建议仍依赖关键数据保护原则和要求,将“保护隐私”解释为防止不必要的数据收集、未经授权访问或滥用个人信息。
为保护隐私,年龄验证解决方案默认应将共享给依赖方的信息限制为关于个人年龄的真或假答复,而不提供关于该个人的任何进一步信息。此外,该建议指出,验证方法“应包括技术保障措施,保护公民免受隐私和数据保护风险影响,例如对其在线活动的跟踪,包括使用零知识证明”。
虽然文件没有进一步阐述预期的技术保障措施或可部署的隐私增强技术,但人们很可能会对此类属性产生浓厚兴趣,尤其是在欧盟委员会4月初推出的欧盟“年龄检查应用”被发现存在安全缺陷之后。
4. 关于社交媒体禁令:从政治辩论到程序上的不可能
欧盟委员会的建议发布得正是时候,因为法国(针对15岁以下)、西班牙(针对16岁以下)和德国(针对14岁以下,并对17岁以下适用更严格规则)等个别欧盟成员国正在考虑社交媒体禁令。
为实现协调并防止内部市场出现壁垒,该建议援引了第2015/1535号指令中的一项行政要求。该指令规定了在技术法规和信息社会服务规则领域提供信息的程序。
据此,在成员国考虑引入限制未成年人访问在线平台的技术措施时,其负有在通过此类措施前向欧盟委员会报告的义务。该通知会触发为期3个月(可延长)的暂停期,在此期间该成员国不得通过该限制措施,并会通过数字服务专家组与欧盟委员会以及其他成员国开展一系列对话。
数字服务协调员还可以基于《数字服务法》,将该问题提交欧洲数字服务委员会审议。欧洲数字服务委员会是一个合作论坛,旨在确保《数字服务法》得到一致执行。
如果某一成员国未向欧盟委员会通知其正在考虑的限制未成年人访问在线平台的技术措施草案,这将被视为“一个程序缺陷,使该措施在国家法院诉讼中不能对个人执行”,并且不适用于个人。该建议在其论证中引用了欧洲法院C-194/94号CIA-Security案和C-443/98号Unilever案。
此外,如果发现拟议的国家层面限制未成年人访问在线平台措施与《数字服务法》不相容,欧盟委员会可以对该成员国启动程序。
随着全球监管机构继续应对不断升温的青少年在线安全领域,欧盟委员会的建议为全球范围内旨在限制或禁止未成年人访问社交媒体的各类提案拼图又增加了一条线索。
若干欧盟以外国家正在考虑针对未成年人的禁令,例如澳大利亚和印度尼西亚,两国近期均开始实施社交媒体禁令(针对16岁以下);也有国家正在考虑有针对性的社交媒体访问限制,例如巴西(其近期生效的《数字儿童和青少年法》要求16岁以下未成年人账户与父母账户绑定)和美国(待审立法将禁止13岁以下未成年人持有账户,并限制青少年账户内某些平台功能的使用)。
5. 结语
欧盟年龄验证格局将如何发展仍不确定。随着执法显示当前已实施的低准确度年龄保障措施越来越被认为与《数字服务法》不相容,并且成员国内部及成员国之间要求更充分保护未成年人在线安全的政治压力不断增长,欧盟委员会正试图为协调一致的方案定调。
虽然该建议是一项不具约束力的软法工具,但它显示了欧盟委员会在年龄验证措施方面的战略方向和定位。不过,关于此类工具的技术规格、协议、接口、互操作性和保护隐私特征,以及各个成员国将如何以及何时使其投入运行,具体细节仍然是开放问题。
说明:本文件为公众号渲染试稿,建议在浏览器中打开后复制渲染结果,再粘贴到公众号编辑器。