AI 时代,全球数据合规为什么仍然需要律师网络?
今天参加了一个全球律师网络的数据合规研讨会,我是第一个发言人。
这个位置很有意思。
后面的律师会分别从澳大利亚、韩国、马来西亚、新加坡、香港、美国、芬兰、中国等不同法域,分享企业在当地设立和运营时面临的数据合规挑战、监管与执法趋势、常见误区,以及最佳实践。我的角色不是比当地律师更懂当地法,而是先从甲方视角,把这场讨论往前推一步。
这四个问题,如果放在几年前,已经足够构成一场完整的全球数据合规高峰论坛。
但问题是,为什么过了这么多年,我们还在讨论这四个问题?
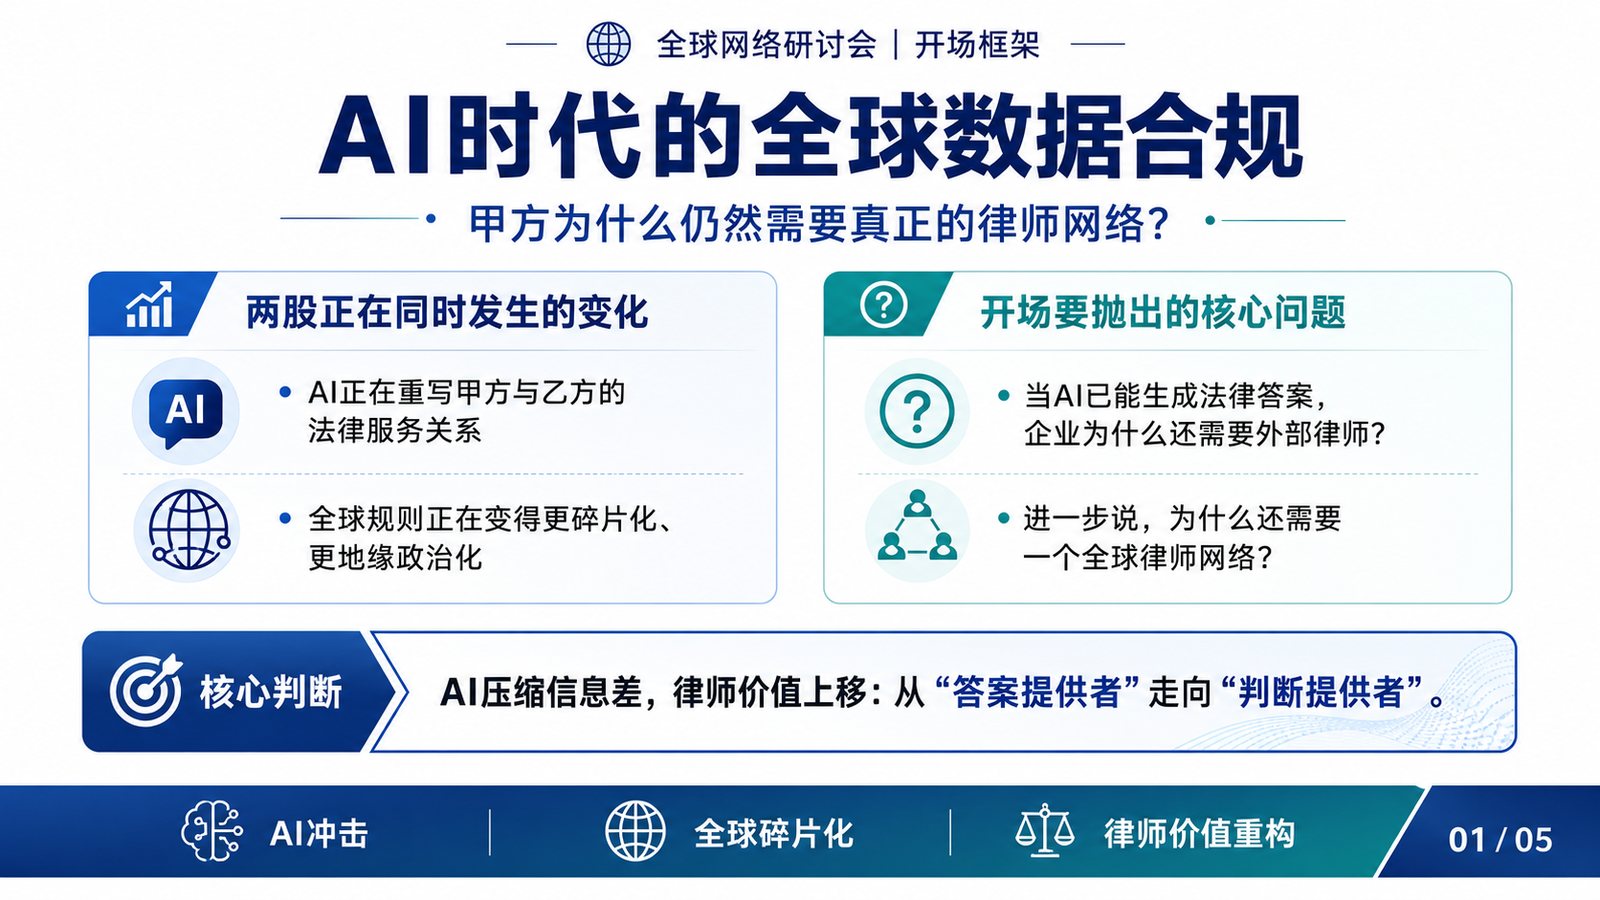
尤其是在今天,AI 已经可以回答法律问题,可以生成 checklist,可以写出一份看起来还不错的 DPIA 报告。那 AI 在这里到底是什么角色?它是在替代律师、替代法务,还是在改写甲方和乙方之间的法律服务关系?
我今天真正想问的是:
当 AI 已经能生成法律答案,企业为什么还需要外部律师?进一步说,为什么还需要一个全球律师网络?
一、客户已经不是空白地来问问题了
几年前,如果公司告诉我:我们要在某个国家上线 App,有本地商家,有用户数据、员工数据,需要把部分数据传回总部。
通常业务只会把这个问题抛给法务。
法务要做的第一件事,是把业务问题翻译成法律问题:这里面有没有个人信息处理?有没有跨境传输?有没有本地化要求?是否涉及儿童、广告、健康数据、员工数据?然后再去找当地律师,请他们给出当地法域下的合规清单和落地建议。
但今天不一样了。
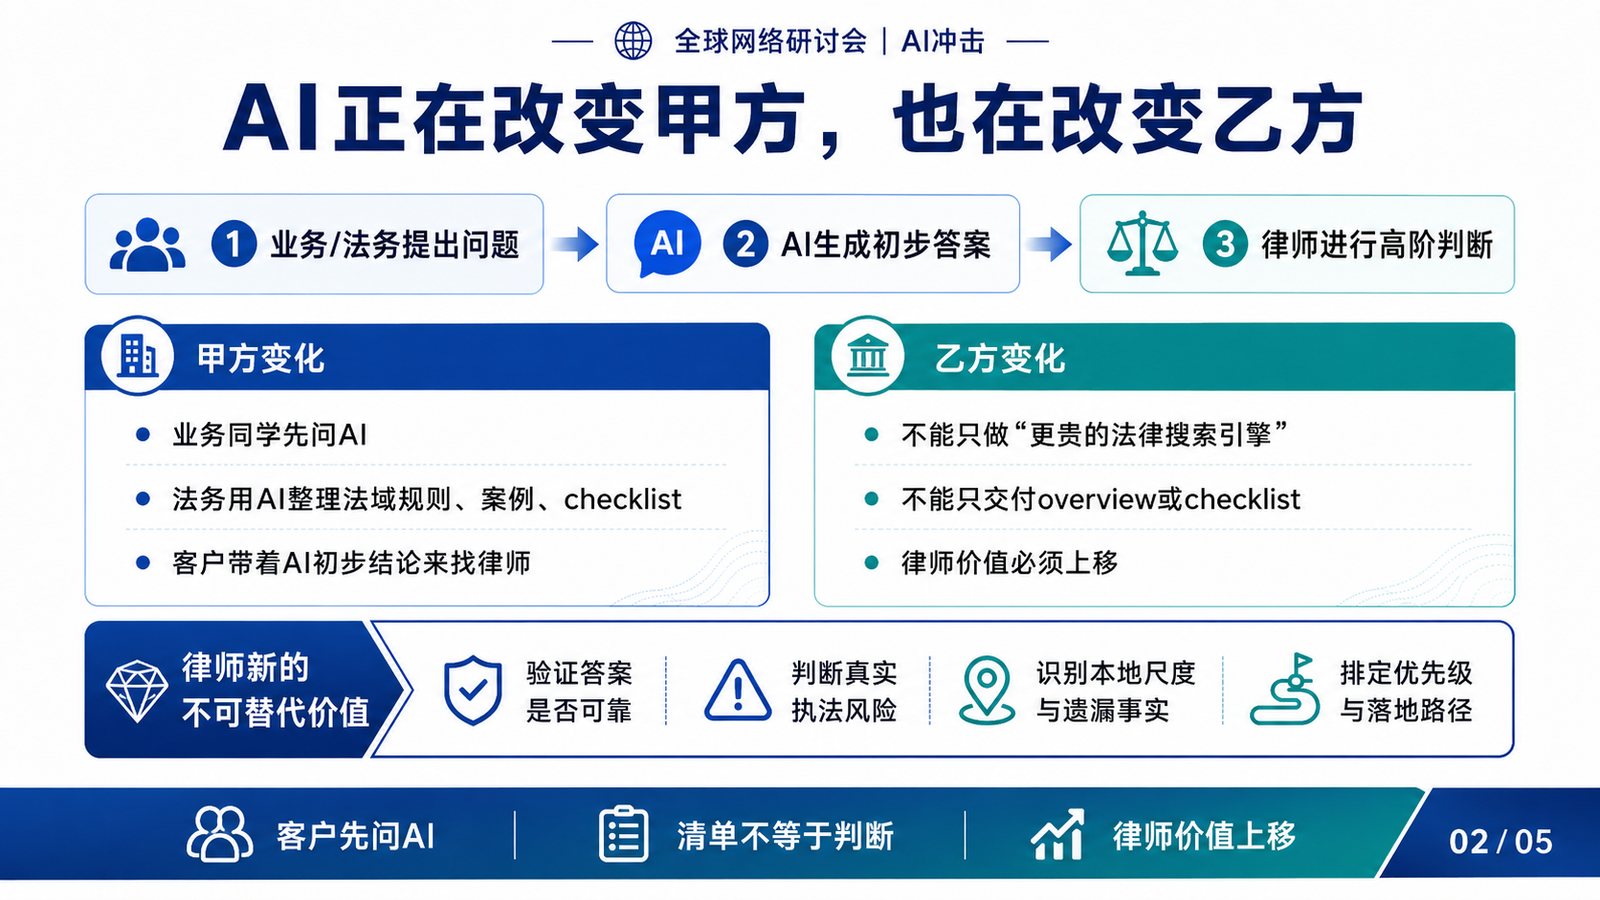
业务同学来找法务时,可能已经带着 AI 生成的答案来了:
“我问过 AI 了,它说只要做这几项。为什么到你这里,就变成二十几项?”
法务自己也会用 AI。用完之后发现,AI 给的三项不对,但律所给的二十项也未必都该现在做。那到底应该执行哪一套?
于是问题变成:客户带着 AI 的初步答案来找律师,请律师审核 AI 作业是否准确。
这不是一个特别舒服的状态。
如果律师只是变成 AI 下游的纠错者,或者成为一个更贵的法律 AI 搜索引擎,这显然不是法律服务的未来。
二、AI 可以给清单,但清单不等于判断
数据合规发展到今天,很多基础义务并不陌生。
从欧盟 1995 年数据保护指令,到后来的 GDPR,再到各国个人信息保护法,全球数据合规的话语体系已经相当成熟。隐私政策、合法性基础、数据主体权利、跨境传输、安全保障、DPIA、儿童保护、数据泄露通知、供应商管理,这些义务类型大差不差。
所以,企业今天并不只是想知道:进入某个国家,到底有几项义务。
AI 已经可以列清单。
企业真正想知道的是:在这个国家,法律文本和具体执行实践之间有没有差距?监管重点到底在哪里?什么是现在必须做的?什么可以长期建设?什么会真的阻断业务?什么只是理论上存在?
这才是甲方真正需要的东西。
换句话说,在 AI 时代,我们需要的全球数据合规律师网络,不再只是文本交付者。它应该是判断提供者。
企业不希望律师只是带着法条和 memo 来告诉我们“法律说了什么”。企业更需要律师帮助我们做资源配置上的判断:哪些风险是真风险,哪些风险是远期风险,哪些风险值得现在投入预算,哪些风险可以进入长期治理计划。
这是 AI 时代法律服务关系被改写后的第一个变化。
三、不是以前的方法错了,而是世界变了
第二个变化,是全球数据合规本身也变了。
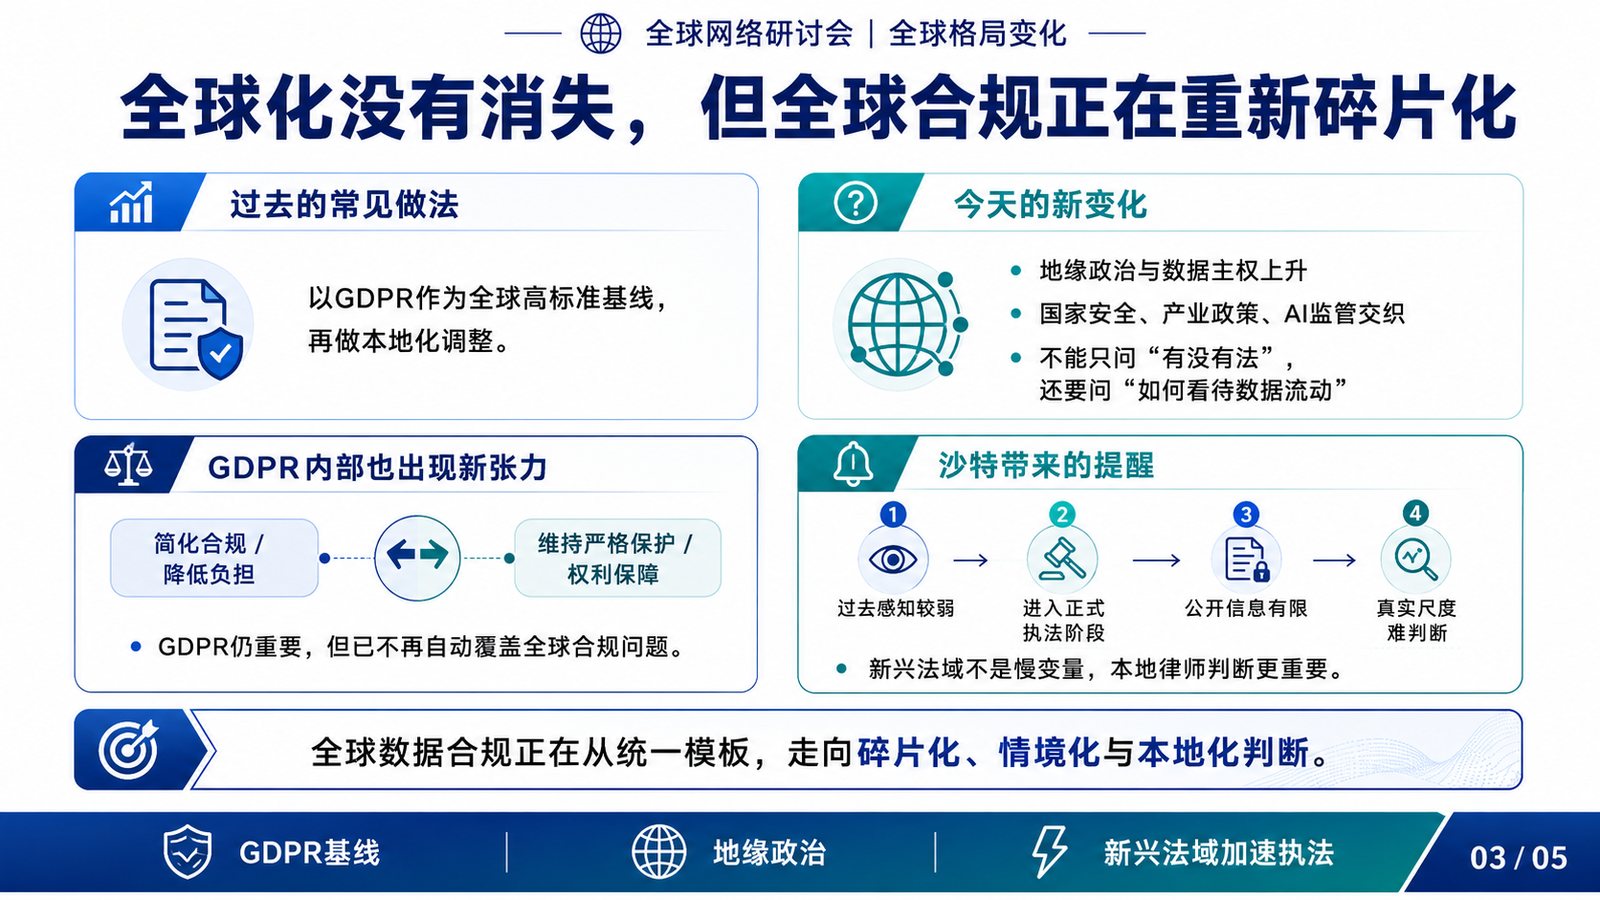
几年前,我经常会说:全球数据合规其实可以找基线、找 benchmark。GDPR 是一个很重要的高标准基线,企业可以先用它搭建全球隐私框架,再做各地本地化调整。
这个方法过去是有效的。
但这两年的工作让我越来越强烈地感受到:不是前面那套话术错了,而是世界变了。
全球化没有消失,但碎片化比以前严重得多。
GDPR 建立起来的那套话语体系,仍然重要,但它已经不能自动覆盖全球合规问题。更复杂的是,欧盟内部也在重新审视 GDPR 带来的成本、效率和执法问题。一方面要维持严格保护,另一方面又要讨论简化合规、降低企业负担。
所以今天企业不能再简单地说:“按照 GDPR 做就够了。”
现在的数据合规,越来越和地缘政治、数据主权、国家安全、产业政策、平台治理、AI 监管交织在一起。
企业进入一个法域时,不能只问“有没有一部个人信息保护法”,还要问:这个国家到底如何看待数据流动?它把数据看成个人权利问题、商业资源问题、监管资产问题,还是国家安全问题?
这个问题,AI 不一定能回答好。公开法律文本也不一定能回答好。
四、沙特这样的“黑盒”,才最需要本地律师
我在分享里举了沙特的例子。
过去很多企业看中东数据保护法,可能会觉得:法律样子和 GDPR 差不多,但执法不明显。有的国家指南多一点,有的国家连实施条例都不完整,所以大概看一看就可以。
但沙特去年释放了一个很重要的信号:违规委员会成立,开始正式调查个人数据保护法下的违规事项。后来又公开提到,已经调查了几十个案件。
问题在于,沙特和欧盟不一样。
在欧洲,我们往往能看到较为完整的处罚决定、事实背景、法律适用和监管理由。但沙特的公开方式更像是告诉你“发生了多少个案件”,却很难让你看清每个案件到底是什么、处罚尺度是什么、监管关注点是什么。
这就是一个黑盒。
而全球律师网络的价值,恰恰在这种黑盒里会被放大。
AI 可以帮助我们找到法律文本、新闻稿、监管机构页面,但它很难告诉我们:当地监管尺度到底是什么?哪些事项会被优先处理?哪些行业更敏感?监管资源放在哪里?企业应该先补哪一块?
这时候,本地律师的经验判断就非常关键。
全球数据合规不是简单地把每个国家法律复制进一个表格,而是要拆开这些黑盒,判断当地真正的监管重点和执法边界。
五、四个问题应该升级一层
所以,今天这场研讨会原本的四个问题,在 AI 时代需要被重新理解。
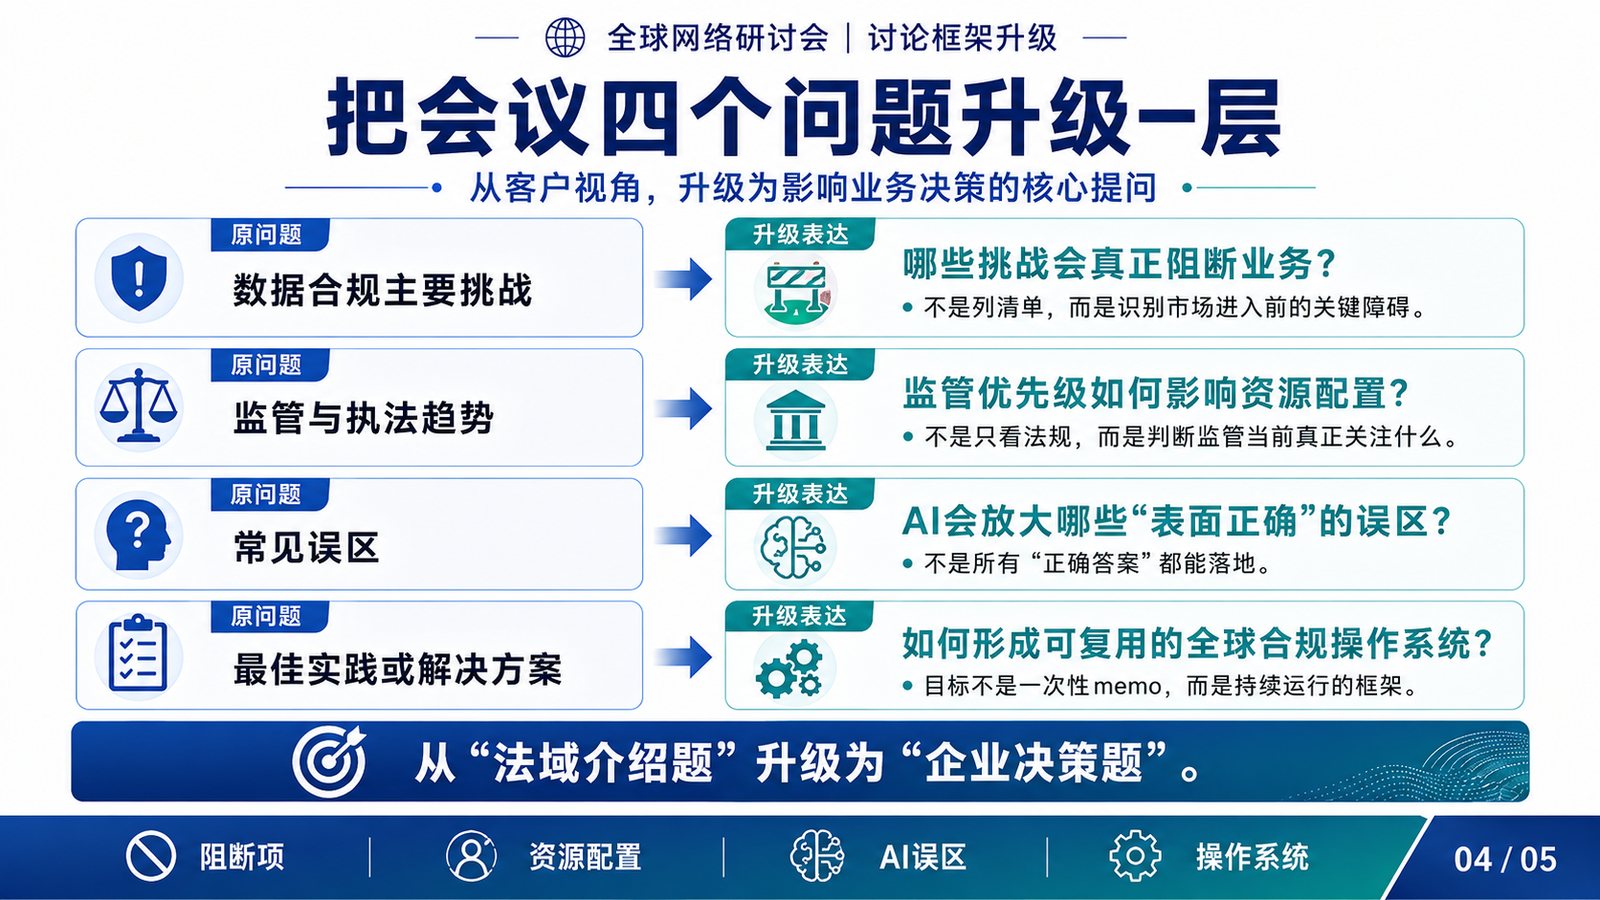
第一个问题,不是“数据合规主要挑战是什么”,而是:
哪些挑战会真正阻断业务?
在企业内部,不谈资源约束地谈合规,就是空中楼阁。尤其在今天的经济环境下,企业不可能对每一个法域、每一个议题都做到理论满分。
所以我们真正需要知道的是:哪些事项会让业务不能上线?哪些事项必须马上处理?哪些事项可以带条件推进?哪些事项可以进入长期治理计划?
第二个问题,不是“监管与执法趋势是什么”,而是:
监管优先级如何影响资源配置?
所有监管机构都面临资源不足。这意味着有些风险不会被马上发现,有些风险短期内不是治理重点。
比如有些法域会公布年度监管优先事项,企业就可以据此安排整改节奏。但有些法域不透明,就更需要本地律师帮助企业判断真实优先级。
第三个问题,不是“常见误区有哪些”,而是:
AI 会放大哪些表面正确的误区?
比如“按 GDPR 做就够了”,就是一个非常典型的表面正确答案。
它并非完全错误,但如果忽略本地化差异,就会误导企业。AI 很容易复述这种高度概括的规则,却未必能感知到某个国家最近发生的小波动、小信号和真实执法变化。
第四个问题,不是“最佳实践是什么”,而是:
如何形成一套可复用的全球合规操作系统?
全球规则正在碎片化,但碎片化之下仍然需要共同基座。
企业没有办法为了每一个国家都重新搭一套合规体系。上层形式可以变,但底层框架不能每次重来。
这也是全球律师网络最有价值的地方。
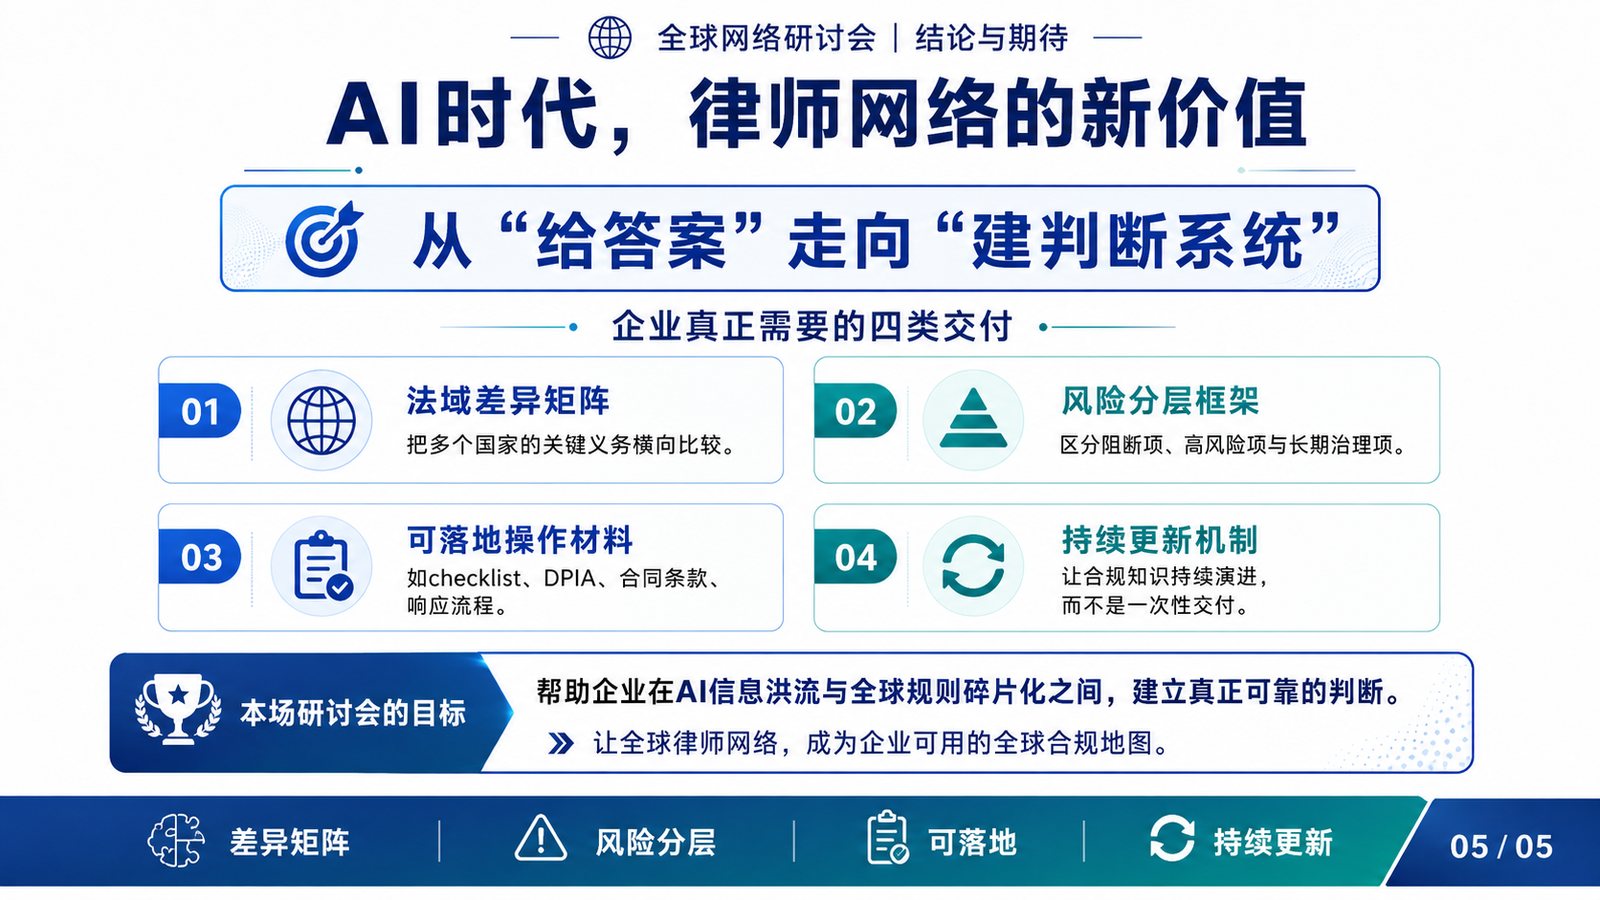
六、律师网络的新价值:从给答案,到建判断系统
总结来说,AI 时代的全球律师网络,不能只告诉企业“这个国家有没有法”“一共有多少项义务”。
它真正应该提供的是四类东西:
第一,法域差异矩阵。
告诉企业目标国家和现有合规基线之间,真正差距在哪里。
第二,风险分层框架。
告诉企业什么现在必须做,什么可以长期做,什么是阻断项,什么是治理项。
第三,可落地的操作材料。
不只是 memo,而是 checklist、DPIA、合同条款、响应流程,甚至未来可以变成 skill 或 agent 的合规能力模块。
第四,持续更新机制。
AI 的问答往往是一次性的,但合规是长期运行的系统。企业需要的不是项目结束时的一份 PDF,而是一套不断更新的知识库和判断系统。
所以,我今天最想表达的,其实是一句话:
AI 正在压缩法律信息差,全球规则正在重新碎片化。真正有价值的律师网络,不能只提供答案,而要帮助企业建立判断系统。
过去,全球律师网络的价值是帮助企业获得不同法域的法律答案。
今天,它更重要的价值,是帮助企业在 AI 信息洪流和全球规则碎片化之间,建立一张真正可用的全球合规地图。
说明:本文件为公众号渲染试稿,建议在浏览器中打开后复制渲染结果,再粘贴到公众号编辑器。