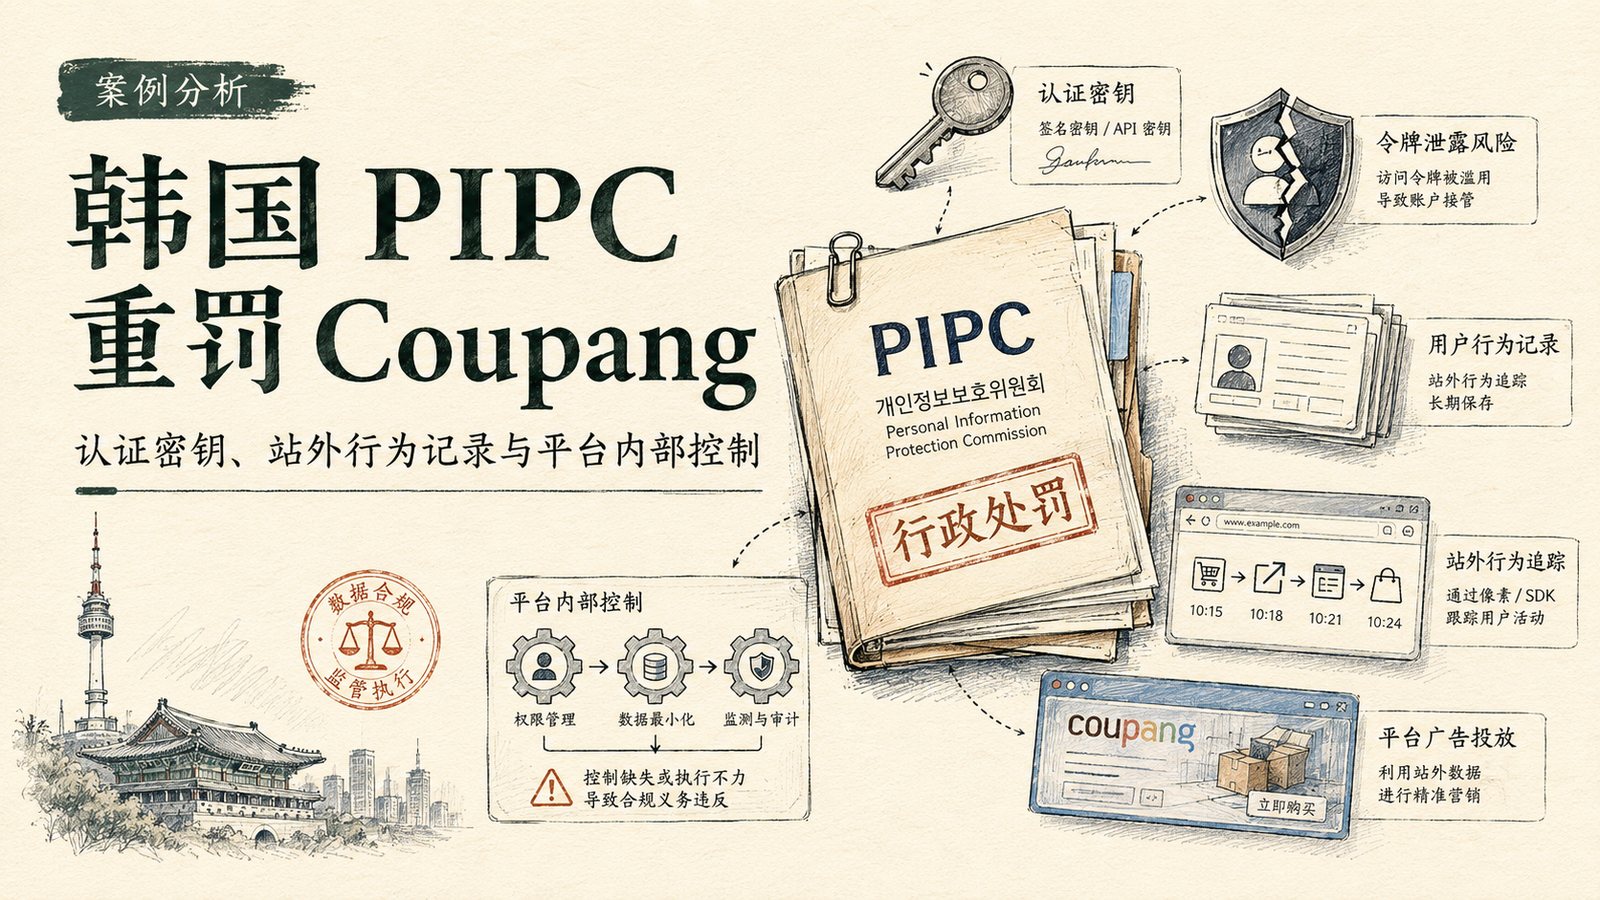
2026 年 6 月 11 日,韩国个人信息保护委员会(Personal Information Protection Commission,PIPC)公布对 Coupang 及其关联公司 Coupang Fulfillment Services(CFS)的处分。PIPC 对 Coupang 处以合计 6246 亿 8100 万韩元行政罚款(과징금)和 1680 万韩元过怠料(과태료),并作出纠正命令、处分事实公开等处理;对 CFS 处以 2 亿 4800 万韩元行政罚款。
这起案件的处分范围并不限于一次会员信息泄露。PIPC 同时处理了 Coupang 的认证与访问控制、泄露后的通知和删除、广告业务中的站外在线活动记录、强制跳转广告伙伴管理,以及 CFS 对记者名单和员工体重信息的处理。由此形成的监管画像,是一个大型平台在安全工程、广告数据治理和企业内部数据复用上的综合性个人信息案件。
一、从 6246 亿韩元处分开始:平台内部控制成为审查中心
2026 年 6 月 10 日,PIPC 在第 11 次全体会议上审议通过对 Coupang 和 CFS 的处分,次日对外公布。分析依据为 PIPC 公开处分公告及两个附件,材料形态属于监管处分公开说明,不同于完整行政决定书全文或法院裁判文书。公告及附件呈现的是 PIPC 对违法事实、责任基础、罚款和纠正措施的判断;公告及附件没有涉及行政诉讼、司法审查、执行中止或法院对处分合法性的判断。
在泄露原因上,Coupang 将事故根源指向前员工离职后滥用其在职期间知悉的签名密钥,并强调公司已经履行认证密钥管理和异常行为探测义务。PIPC 则从认证体系设计、签名密钥访问权限、密钥管理政策和异常流量响应等环节评价 Coupang 的基础内部控制。前员工滥用密钥构成泄露路径中的关键环节,平台内部控制则构成 PIPC 评价违法责任的主要框架。
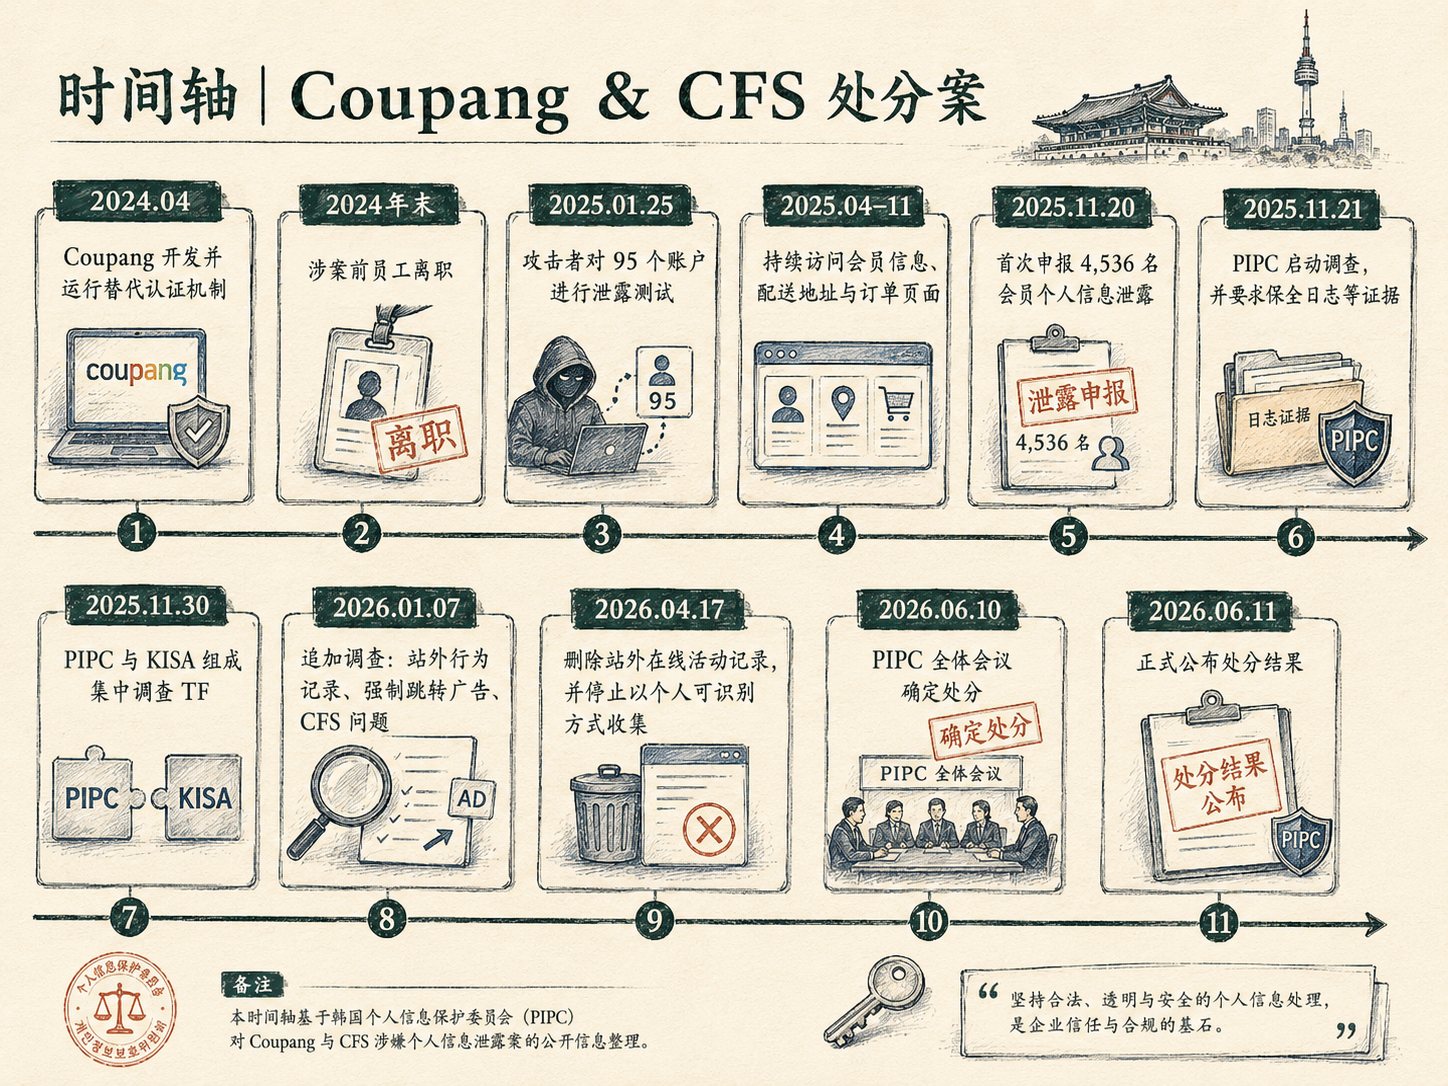
| 日期 | 事件 | 程序或法律意义 |
|---|---|---|
| 2024 年 4 月 | Coupang 开发并运行备份认证目的的替代认证机制 | 后续攻击涉及该机制下的签名密钥和认证令牌 |
| 2024 年末 | 涉案前员工离职 | PIPC 关注离职后签名密钥是否即时更新或废弃 |
| 2025 年 1 月 25 日 | 攻击者对 95 个账户进行泄露测试 | PIPC 认定后续大规模访问前已有测试行为 |
| 2025 年 4 月至 11 月 | 攻击者持续访问会员信息、配送地址和订单相关页面 | PIPC 认定存在长期、异常、大规模访问 |
| 2025 年 11 月 20 日 | Coupang 首次申报 4536 名会员个人信息泄露 | PIPC 启动泄露调查的直接触发点 |
| 2025 年 11 月 21 日 | PIPC 启动调查,并命令保全接入记录等证据资料 | 后续日志删除被纳入调查妨碍问题 |
| 2025 年 11 月 30 日 | PIPC 与 KISA 组成集中调查 TF | 监管机关将案件作为高影响平台事件处理 |
| 2026 年 1 月 7 日 | PIPC 就强制跳转广告、就业限制名单等事项追加调查 | 案件范围从泄露扩展至多项个人信息侵害问题 |
| 2026 年 4 月 17 日 | PIPC 称 Coupang 已删除站外在线活动记录,并停止以个人可识别方式收集 | 该事实用于说明调查过程中的部分整改 |
| 2026 年 6 月 10 日 | PIPC 全体会议审议并确定处分案 | 形成当前处分结果 |
| 2026 年 6 月 11 日 | PIPC 发布处分公告 | 形成公开可引用的处分材料 |
处分金额也呈现出分项结构。Coupang 个人信息泄露相关安全措施义务违反,对应 4235 亿 7500 万韩元行政罚款;第三方在线活动记录问题,对应 2011 亿 600 万韩元行政罚款;泄露通知和删除义务违反,对应 1680 万韩元过怠料。CFS 的记者就业限制名单和员工体重信息问题,合计对应 2 亿 4800 万韩元行政罚款。
二、泄露路径:替代认证、签名密钥与异常访问
PIPC 对泄露路径作了较细说明。涉案攻击者曾在 Coupang 工作,并直接开发过替代认证机制。该人员取得替代认证签名密钥后,于 2025 年 1 月进行测试,随后从 2025 年 4 月至 11 月,通过会员信息修改页面、配送地址管理页面、配送地址修改页面和订单列表页面查询并导出个人信息。
攻击规模主要集中在三个阶段。2025 年 4 月 14 日至 6 月 25 日,攻击者通过递增会员编号、生成伪造认证令牌的方式,对配送地址管理页面进行约 1.48 亿次访问。2025 年 6 月 24 日至 10 月 12 日,攻击者访问会员信息修改页面 3496 万余次,取得姓名、电子邮箱等信息。2025 年 9 月 26 日至 11 月 8 日,攻击者进一步访问配送地址修改页面和订单列表页面,取得共同玄关密码及订单信息。
PIPC 首页将本案泄露规模概括为约 3755 万名信息主体。具体拆分后,会员账户层面共有 33,222,472 名会员的个人信息泄露;配送地址管理页面还涉及至少 4,338,368 名“非会员信息主体”,即会员在配送地址中填写的家人、朋友等第三方姓名、电话和地址。PIPC 附件问答还解释了该数字与民官联合调查团此前“3367 万余件”口径的差异:民官联合调查团主要依据会员信息修改页面查询次数估算,PIPC 则排除了重复查询、会员退出后数据库中已无个人信息等情形,并对非会员信息主体按手机号码去重。
| 泄露路径 | PIPC 确认的规模 | 主要数据项目 |
|---|---|---|
| 会员信息修改页面 | 33,057,012 名会员 | 姓名、电子邮箱 |
| 配送地址管理页面 | 至少 22,375,359 名会员登记的 63,986,351 件配送地址信息;至少 4,338,368 名非会员信息主体 | 姓名、电话、地址、部分被遮蔽的共同玄关密码 |
| 配送地址修改页面 | 2,580 名用户的 4,226 件记录 | 未遮蔽共同玄关密码 |
| 订单列表页面 | 58,349 名会员的 272,470 件订单记录 | 订单日期、商品名、数量、价格 |
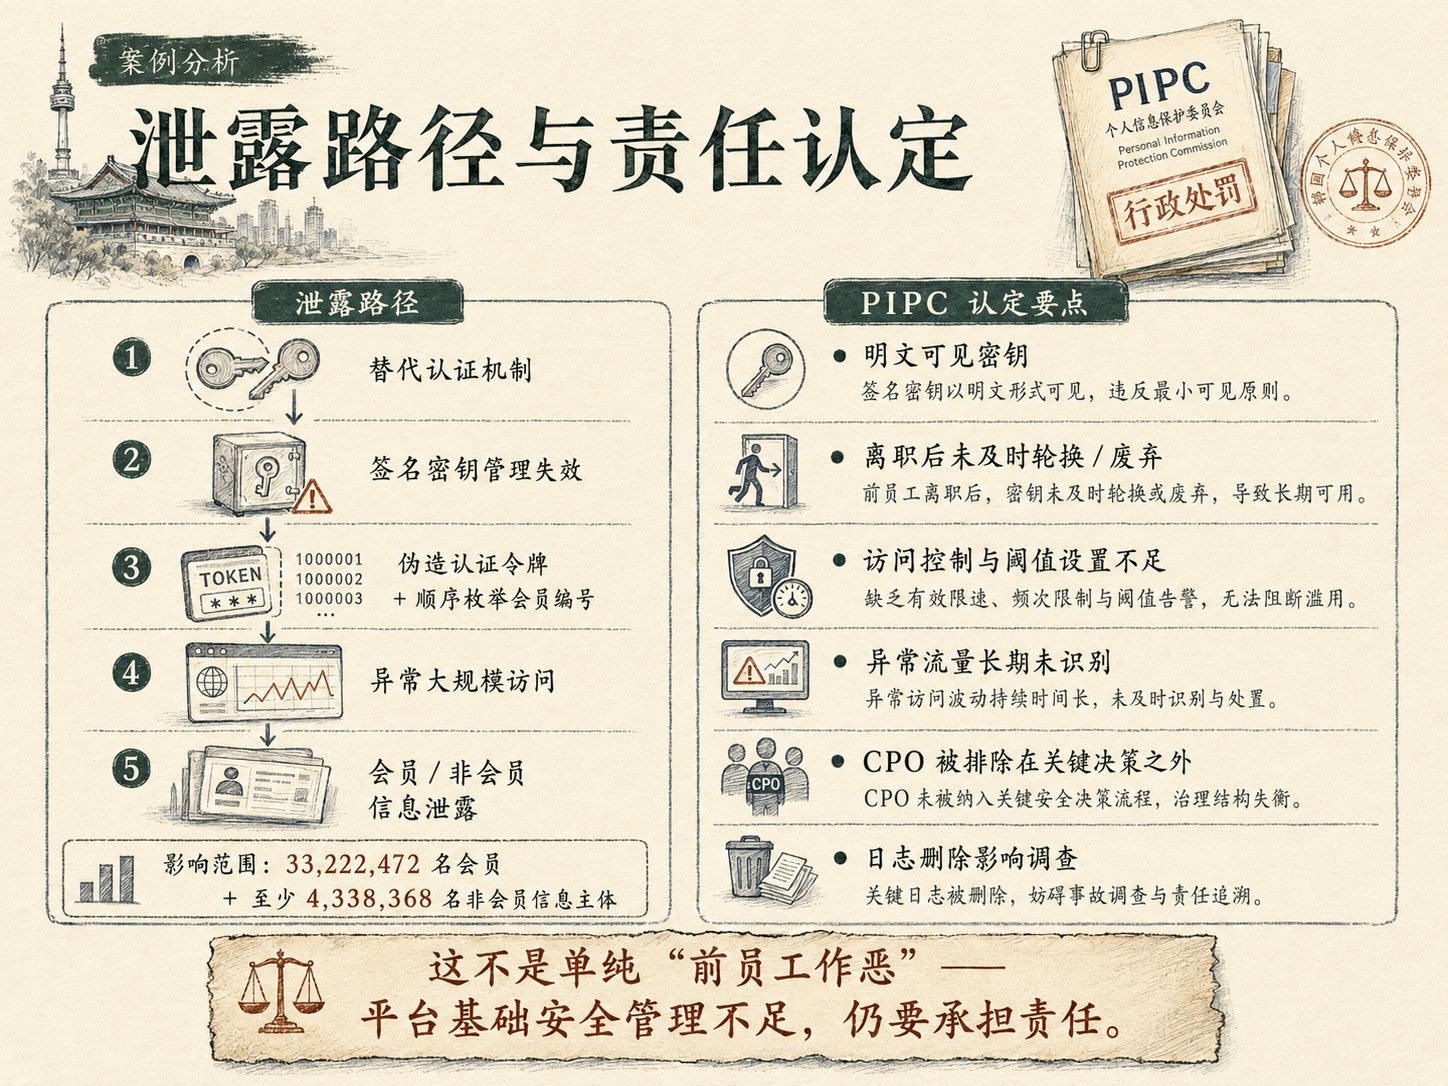
PIPC 对事故性质的判断集中在认证签名密钥和访问控制。PIPC 认为,Coupang 的令牌认证体系在电子签名验证通过后即可允许认证;在这种体系下,签名密钥一旦管理失效,可能导致整个会员账户体系暴露。PIPC 认定,Coupang 允许业务上不需要查看替代认证签名密钥的人员以明文方式查看密钥;涉案前员工离职后,签名密钥也没有被立即更新或废弃。
异常访问识别同样影响 PIPC 的责任评价。PIPC 指出,攻击期间包含个人信息的页面访问量远高于平常,并存在大量使用不存在会员认证令牌的异常访问。仅 2025 年 4 月至 6 月期间,攻击者即使用 16 个 IP 对配送地址管理页面发起约 1.48 亿次攻击,其中 6 月单月约 1.17 亿次。PIPC 因此将本案评价为认证体系设计、签名密钥访问权限、签名密钥管理政策、异常流量探测和访问控制不足共同导致的大规模泄露。
PIPC 对事故性质的用语更为直接。监管机关将本案归入 Coupang 基本安全管理体系不完备、管理疏忽导致的事件,并排除了将其视为高度复杂黑客攻击的处理路径。这个判断使前员工滥用密钥的事实没有脱离平台责任框架,反而成为审查认证体系、密钥管理、离职权限治理和异常访问响应的入口。
三、泄露后的治理:通知、删除、CPO 与日志保全
PIPC 对泄露后的处理过程作了单独评价。关于泄露通知,PIPC 认定,Coupang 在调查过程中于 2026 年 1 月 30 日左右认识到配送地址管理页面另有约 16 万名会员个人信息追加泄露,但到 2026 年 2 月 5 日才通知,超过 72 小时要求。配送地址记录中还包含非会员信息主体,PIPC 曾多次要求 Coupang 进行通知,但 Coupang 未履行相应通知。
关于删除义务,PIPC 发现,Coupang 内部规则虽规定会员退出后 90 日经过即删除会员信息,地址和账户号码等部分信息应在退出后立即删除,但仍有 2,465,592 条退出会员曾登记的配送地址信息未删除,其中部分发生泄露。另有 318,499 条退出会员账户号码未被即时删除。Coupang 为短信、邮件发送等目的复制会员数据库形成发送用数据库后,也未删除 717,865 名退出超过 90 日会员的姓名、电话和电子邮箱。
CPO 独立履职也是 PIPC 关注的治理问题。PIPC 认定,Coupang 在 2025 年 12 月 9 日至 18 日进行内部调查,并于 2025 年 12 月 25 日对外公开调查结果时,将个人信息保护负责人(CPO)排除在决策过程之外,也未共享相关信息。PIPC 还指出,Coupang 的内部调查结果依赖黑客陈述,未经充分事实核验即通过 App、网页公告和媒体公开,引发社会混乱。PIPC 因此将该问题评价为 CPO 制度被实质架空,已经超出普通内部沟通瑕疵。
证据资料保全则影响监管机关对泄露范围的查明。PIPC 在 2025 年 11 月 21 日调查启动时命令保全事故相关访问记录等资料。PIPC 认定,Coupang 于 2025 年 11 月 27 日手动删除约 5 个月的网络访问日志,并且没有停止 6 个月期满后自动删除日志的政策。被删除期间包括 2025 年 5 月 25 日至 6 月 2 日,该期间攻击者对配送地址管理页面的访问约 1900 万次,占整体约 1.4 亿次访问的约 13%,影响监管机关确定相关信息主体范围。附件一还将“日志删除等证据资料废弃”列为违反事项,并在处分措施中列明“고발”,可理解为告发或移送处理。
四、站外在线活动记录:联盟营销进入个人信息治理范围
站外在线活动记录是 PIPC 处分的另一项核心内容。PIPC 公告说明,Coupang 自 2018 年 7 月起运营 Coupang Partners 联盟营销项目。广告伙伴可以在自己拥有或运营的网站、App、博客、广告版位等媒介上安装 Coupang 提供的链接、横幅、API 等广告工具;若产生购买,广告伙伴可获得相当于购买金额 3% 的收益分成。
PIPC 认定,当 Coupang 会员访问嵌入 Coupang 广告工具的第三方网站或 App 时,即便用户没有点击广告,Coupang 也会收集设备标识符以及第三方网页或 App 访问、使用记录,并保存到广告数据库。第三方在线活动记录包括 URL 或 App 名称、访问路径、访问时间、访问 IP、操作系统、浏览器、语言、屏幕分辨率等信息;设备标识符包括 Android GAID、iOS IDFA 以及 Coupang 赋予的浏览器标识符 PCID。
2024 年 12 月 23 日至 2026 年 2 月 4 日,Coupang 未经合法依据收集并保存了 11,170,613 名用户访问或使用的合计 15,645,338 个网页 URL 或 App 项目/记录。Coupang 在处分程序中的主要立场是,URL、App 名称等信息不能识别特定个人,也不容易结合识别,因此不属于个人信息;Coupang 还主张其并无有意收集这些信息。
PIPC 认为,上述记录与设备标识符、会员编号一起保存在广告数据库中,本身即可识别个人,构成个人信息。PIPC 还认为,这些信息被组织成容易使用的数据库形态,并且实际可以查询,因此不能认为不存在收集意图。法律依据方面,PIPC 特别指出,Coupang 在收集、保存站外在线活动记录时没有取得用户同意,隐私政策和个性化广告相关说明页面也没有明确告知。PIPC 进一步指出,跨多个网站和 App 积累的站外活动记录可以揭示个人兴趣和倾向;长期累积时,还可能形成个人画像,并在特定情况下产生思想、信念、健康等敏感信息推断风险。
这一处理延续了韩国 PIPC 对在线个性化广告和站外行为信息的执法脉络。附件问答提到,PIPC 自 2021 年起调查 Google、Meta、Naver、Kakao 等在线个性化广告平台,并于 2022 年 9 月对 Google、Meta 因未经同意收集第三方行为信息处以约 1000 亿韩元罚款和纠正命令;Google、Meta 提起的行政处分取消诉讼一审中,PIPC 全部胜诉,二审仍在进行。
PIPC 对强制跳转广告的处理,进一步体现了广告伙伴治理与个人信息保护之间的连接。PIPC 使用的“납치 광고”,下称强制跳转广告,指用户没有点击广告时仍被从第三方网站或 App 强制跳转至 Coupang 网页或 App 的广告形式。例如,以透明按钮覆盖整个页面,用户点击关闭按钮时仍跳转;或者用户访问展示 Coupang 广告的网站、App 后,页面在 3 秒后自动跳转。
Coupang 主张,广告伙伴管理监督存在困难,并已采取防止强制跳转广告的措施。PIPC 的判断不同。PIPC 认为,Coupang 要求伙伴加入时登记线上媒介,又会通过广告取得流入网站或 App 信息,因此能够发现相关广告,并可依据使用条款或运营政策终止广告伙伴账户或阻断强制跳转广告。PIPC 还指出,多个发布强制跳转广告的广告伙伴虽符合账号终止标准,却仍在活动;其中部分伙伴在被发现后还获得追加佣金。PIPC 据此认定,Coupang 未充分履行广告伙伴管理监督责任,导致用户违背自身意思访问 Coupang 服务并产生相关在线活动记录,违反个人信息保护原则中“最小、合法、正当收集”的要求。
五、CFS 事项:记者名单和员工体重信息
CFS 部分包含两个相互独立的个人信息问题。记者名单问题发生在 CFS 的就业限制名单机制中。PIPC 公告显示,CFS 是 Coupang 的物流中心子公司,在全国 86 个物流中心常年招聘约 40 万名合同工、日用工等员工。CFS 为维护工作场所安全和秩序,会在员工于物流中心工作中存在不当行为时,经内部评估、审查后列入就业限制名单,限制其重新进入物流中心工作。
PIPC 调查发现,CFS 在 2023 年 9 月至 2024 年 2 月期间,将 71 名从未在物流中心工作过的警察厅出入记者,以“散布虚假事实”为由登记在就业限制名单中,且未另行取得当事人同意,也未告知登记事实。PIPC 认定,该行为违反个人信息收集、利用规则,并对该项违法处以 2 亿 2000 万韩元行政罚款。
员工体重信息问题发生在诉讼材料使用场景中。CFS 原本以员工健康管理为目的,从健康检查机构定期接收已同意提供健康检查结果员工的信息。PIPC 认定,CFS 在 2024 年 3 月一起产业灾害相关诉讼中,为反驳健康问题,向法院提交了 80 名员工的体重数值分析资料,包括雇佣形态、部分遮蔽的登录 ID、2021 年至 2023 年体重数值。PIPC 认为,CFS 将为员工健康管理目的取得的体重信息用于诉讼防御,缺乏另行同意或法律依据,构成无合法依据处理敏感信息,并就此处以 2800 万韩元行政罚款。
这两项问题共同指向企业内部数据复用的目的限制。为工作场所秩序建立的就业限制机制,不能当然覆盖外部记者名单;为健康管理取得的体重信息,也不能当然用于诉讼防御。即使数据已经在企业内部取得,后续用途仍需另行审查目的、告知、同意或法定依据。
六、罚款计算:相关销售额、违法模块与减轻因素
PIPC 对 Coupang 和 CFS 的处分金额较高,但金额由多个违法模块构成。对 Coupang 泄露相关问题,PIPC 对安全措施义务违反处以 4235 亿 7500 万韩元行政罚款,并对泄露通知和删除义务违反处以 1680 万韩元过怠料。
PIPC 在附件问答中说明,发生个人信息泄露事故且安全措施义务违反被确认时,罚款以不超过整体销售额 3% 的范围内、排除与违法行为无关销售额后的相关销售额为基础计算。PIPC 在本案中以发生事故的 Coupang 电商服务销售额为基础,排除了 Coupang Eats、Coupang Play 等无关独立服务销售额。
对站外在线活动记录问题,PIPC 另对 Coupang 处以 2011 亿 600 万韩元行政罚款。PIPC 认为,Coupang Partners 的运营目的在于吸引用户流入并增加电商销售,且违法处理的是 Coupang 用户个人信息,因此将在线购物销售额整体纳入基准销售额;同时排除 Coupang Eats、Coupang Play 等无关独立销售额。PIPC 还说明,相关信息不同于其他案例,未被用于个性化广告算法学习等分析,且 Coupang 取得并维持 ISMS-P、参与自律规约等因素被纳入减轻考量。
对 CFS,PIPC 将记者名单和员工体重信息两个问题合并为 2 亿 4800 万韩元行政罚款。其中,记者就业限制名单问题对应 2 亿 2000 万韩元,员工体重信息用于诉讼问题对应 2800 万韩元。
七、合规启示:从平台控制面走向可执行机制
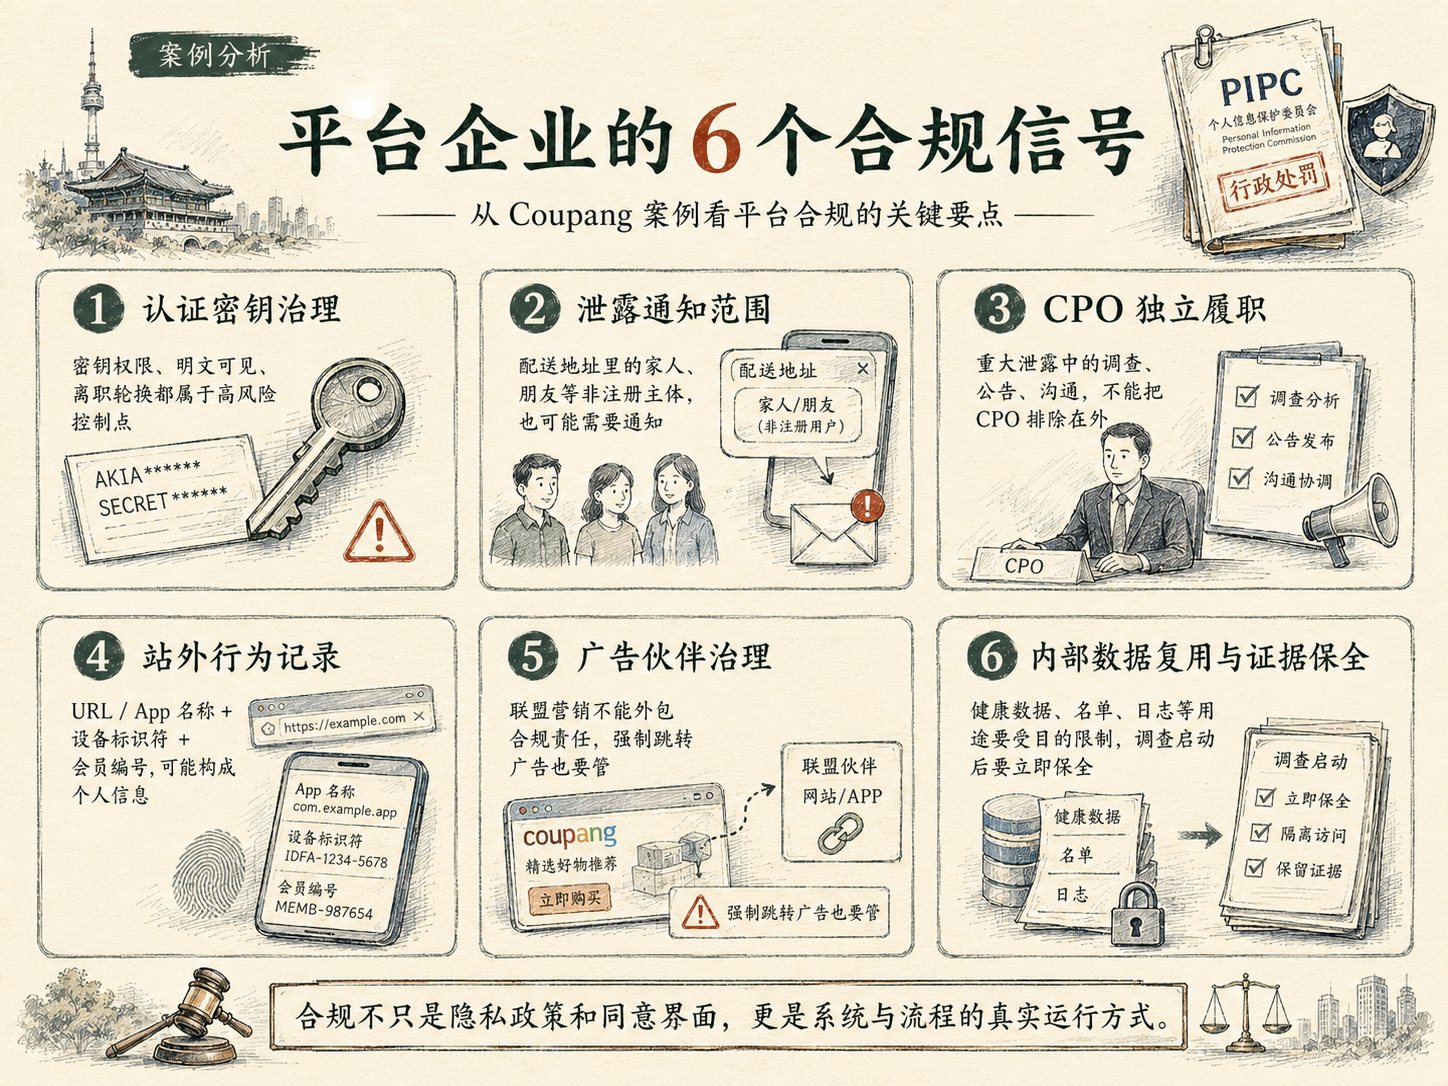
数据生命周期管理需要穿透主业务系统之外的衍生数据库。本案中,Coupang 内部虽有退出会员信息删除规则,但 PIPC 仍发现退出会员配送地址、账户号码以及发送用数据库中的个人信息未按规则删除。对平台企业而言,注销、留存期届满或处理目的消灭,不应只触发主库删除,还应覆盖营销库、发送库、数据湖、导出文件和可恢复备份。对于无法即时物理删除的备份数据,也应有隔离、访问冻结、到期覆盖和不可恢复使用等控制安排。
敏感业务页面需要建立行为级监测和限流机制。地址簿、个人中心、订单列表、配送地址修改、共同玄关密码等页面,通常包含高价值个人信息,不能只依赖网络层防护。平台应针对这些页面和接口设置访问频率、会员编号遍历、无效认证令牌、异常 IP 集中访问、跨页面连续访问等监测指标,并将异常行为与安全告警、阻断、密钥轮换和事故响应流程联动。
广告联盟和商业伙伴治理应从合同条款进入执行层。平台要求广告伙伴登记线上媒介、能够取得流入网站或 App 信息,并在使用条款中保留终止或阻断权利时,监管评价会进一步关注制度执行情况,包括违规发现、制止、清退和留痕。对强制跳转、暗黑模式、劫持流量等行为,平台可以建立违规分级、佣金冻结、账号终止、复核留痕和复发监测机制,避免广告增长链路脱离个人信息治理。
内部人员、前员工和跨部门数据调用需要纳入同一套最小权限框架。核心技术人员离职后,其接触过的签名密钥、服务账号、管理凭证和应急访问权限,应触发强制轮换、废弃或重新授权。敏感数据跨部门使用也应单独审查目的基础;例如健康管理场景下取得的员工体重信息,进入诉讼防御、劳动管理或内部调查场景时,应重新确认告知、同意、法定依据和访问范围。
新功能上线前的隐私影响评估和安全架构评审,应覆盖认证、鉴权、日志和数据导出链路。替代认证机制、签名密钥管理、异常访问识别和页面级权限控制,都属于上线前就应被审查的高风险事项。评审结论也不宜停留在文档层面,还应转化为密钥不可明文暴露、无业务必要人员不可访问、异常访问自动告警、日志保全策略可暂停等工程控制。
事故响应机制还应覆盖非注册用户和证据资料保全。配送地址、联系人、紧急联系人、乘客、收件人等信息常由注册用户填写,但相关人员仍可能是信息主体,泄露通知范围不能只按注册账户计算。收到监管机关保全要求后,企业应暂停自动删除策略,形成日志、访问记录、配置文件和内部调查材料的保全清单,并明确责任人和时间范围。
结语
Coupang 案显示,韩国 PIPC 对大型平台个人信息治理的审查已经进入运行层面。监管关注点包括认证体系、密钥权限、异常访问识别、泄露通知、退出用户数据删除、CPO 独立性、日志保全、站外行为记录收集、广告伙伴管理,以及企业内部的数据目的限制。
对平台企业而言,个人信息合规不能停留在政策文本和同意界面。监管机关会进一步审查业务系统和组织流程的实际运行方式:敏感凭证如何管理,异常访问如何识别,第三方广告伙伴如何约束,内部数据如何复用,以及事故发生后证据如何保全。
官方来源
分析依据为 PIPC 2026 年 6 月 11 日处分公告及其两个附件。Podcast 摘要、媒体报道和内部整理稿不作为法律结论来源;source/original.md 仅为官方 PDF 的文本抽取版本,用于检索和事实核验。
- Personal Information Protection Commission, 개인정보위, 쿠팡 및 계열사의 개인정보 유출 및 침해 제재처분 의결, 2026-06-11: https://www.pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=12171
直播预告
7 月 1 日 19:30,“星辰实验场”将进行一场直播,主题是“AI 狂飙下,法律人炼自己 Skill”。直播将结合真实 Demo,讨论法律人如何把 AI 能力转化为服务入口、证据整理、隐私政策生成、网络侵权分析和协作交付中的实际能力。
说明:本文件为公众号渲染试稿,建议在浏览器中打开后复制渲染结果,再粘贴到公众号编辑器。